> For the complete documentation index, see [llms.txt](https://support.ellipal.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://support.ellipal.com/docs/funktionen-and-erweiterte-nutzung/sicherheit-and-backup/haufige-krypto-betrugsmaschen-gegen-hardware-wallet-nutzer.md).
# Häufige Krypto-Betrugsmaschen gegen Hardware-Wallet-Nutzer
Erfahre, wie du häufige Krypto-Betrugsmaschen gegen ELLIPAL Nutzer erkennst und vermeidest, einschließlich gefälschtem Support, Phishing-E-Mails und Apps.
ELLIPAL ist eine Cold Wallet zur Selbstverwahrung. Nur du kontrollierst deine Wallet, Seed Phrase und privaten Schlüssel. ELLIPAL kann Blockchain-Transaktionen nicht einsehen, einfrieren, stornieren oder rückgängig machen. Die häufigsten Betrugsmaschen gegen ELLIPAL Nutzer verfolgen dasselbe Ziel: dich dazu zu bringen, deine Seed Phrase, deinen privaten Schlüssel, PIN oder deine Passphrase preiszugeben. Sobald du diese Daten weitergibst, können deine Guthaben nicht wiederhergestellt werden.
***
### Häufige Betrugsmaschen gegen ELLIPAL Nutzer
#### Gefälschter Kundenservice
{% columns %}
{% column %}
{% endcolumn %}
{% column %}
{% endcolumn %}
{% column %}
{% endcolumn %}
{% endcolumns %}
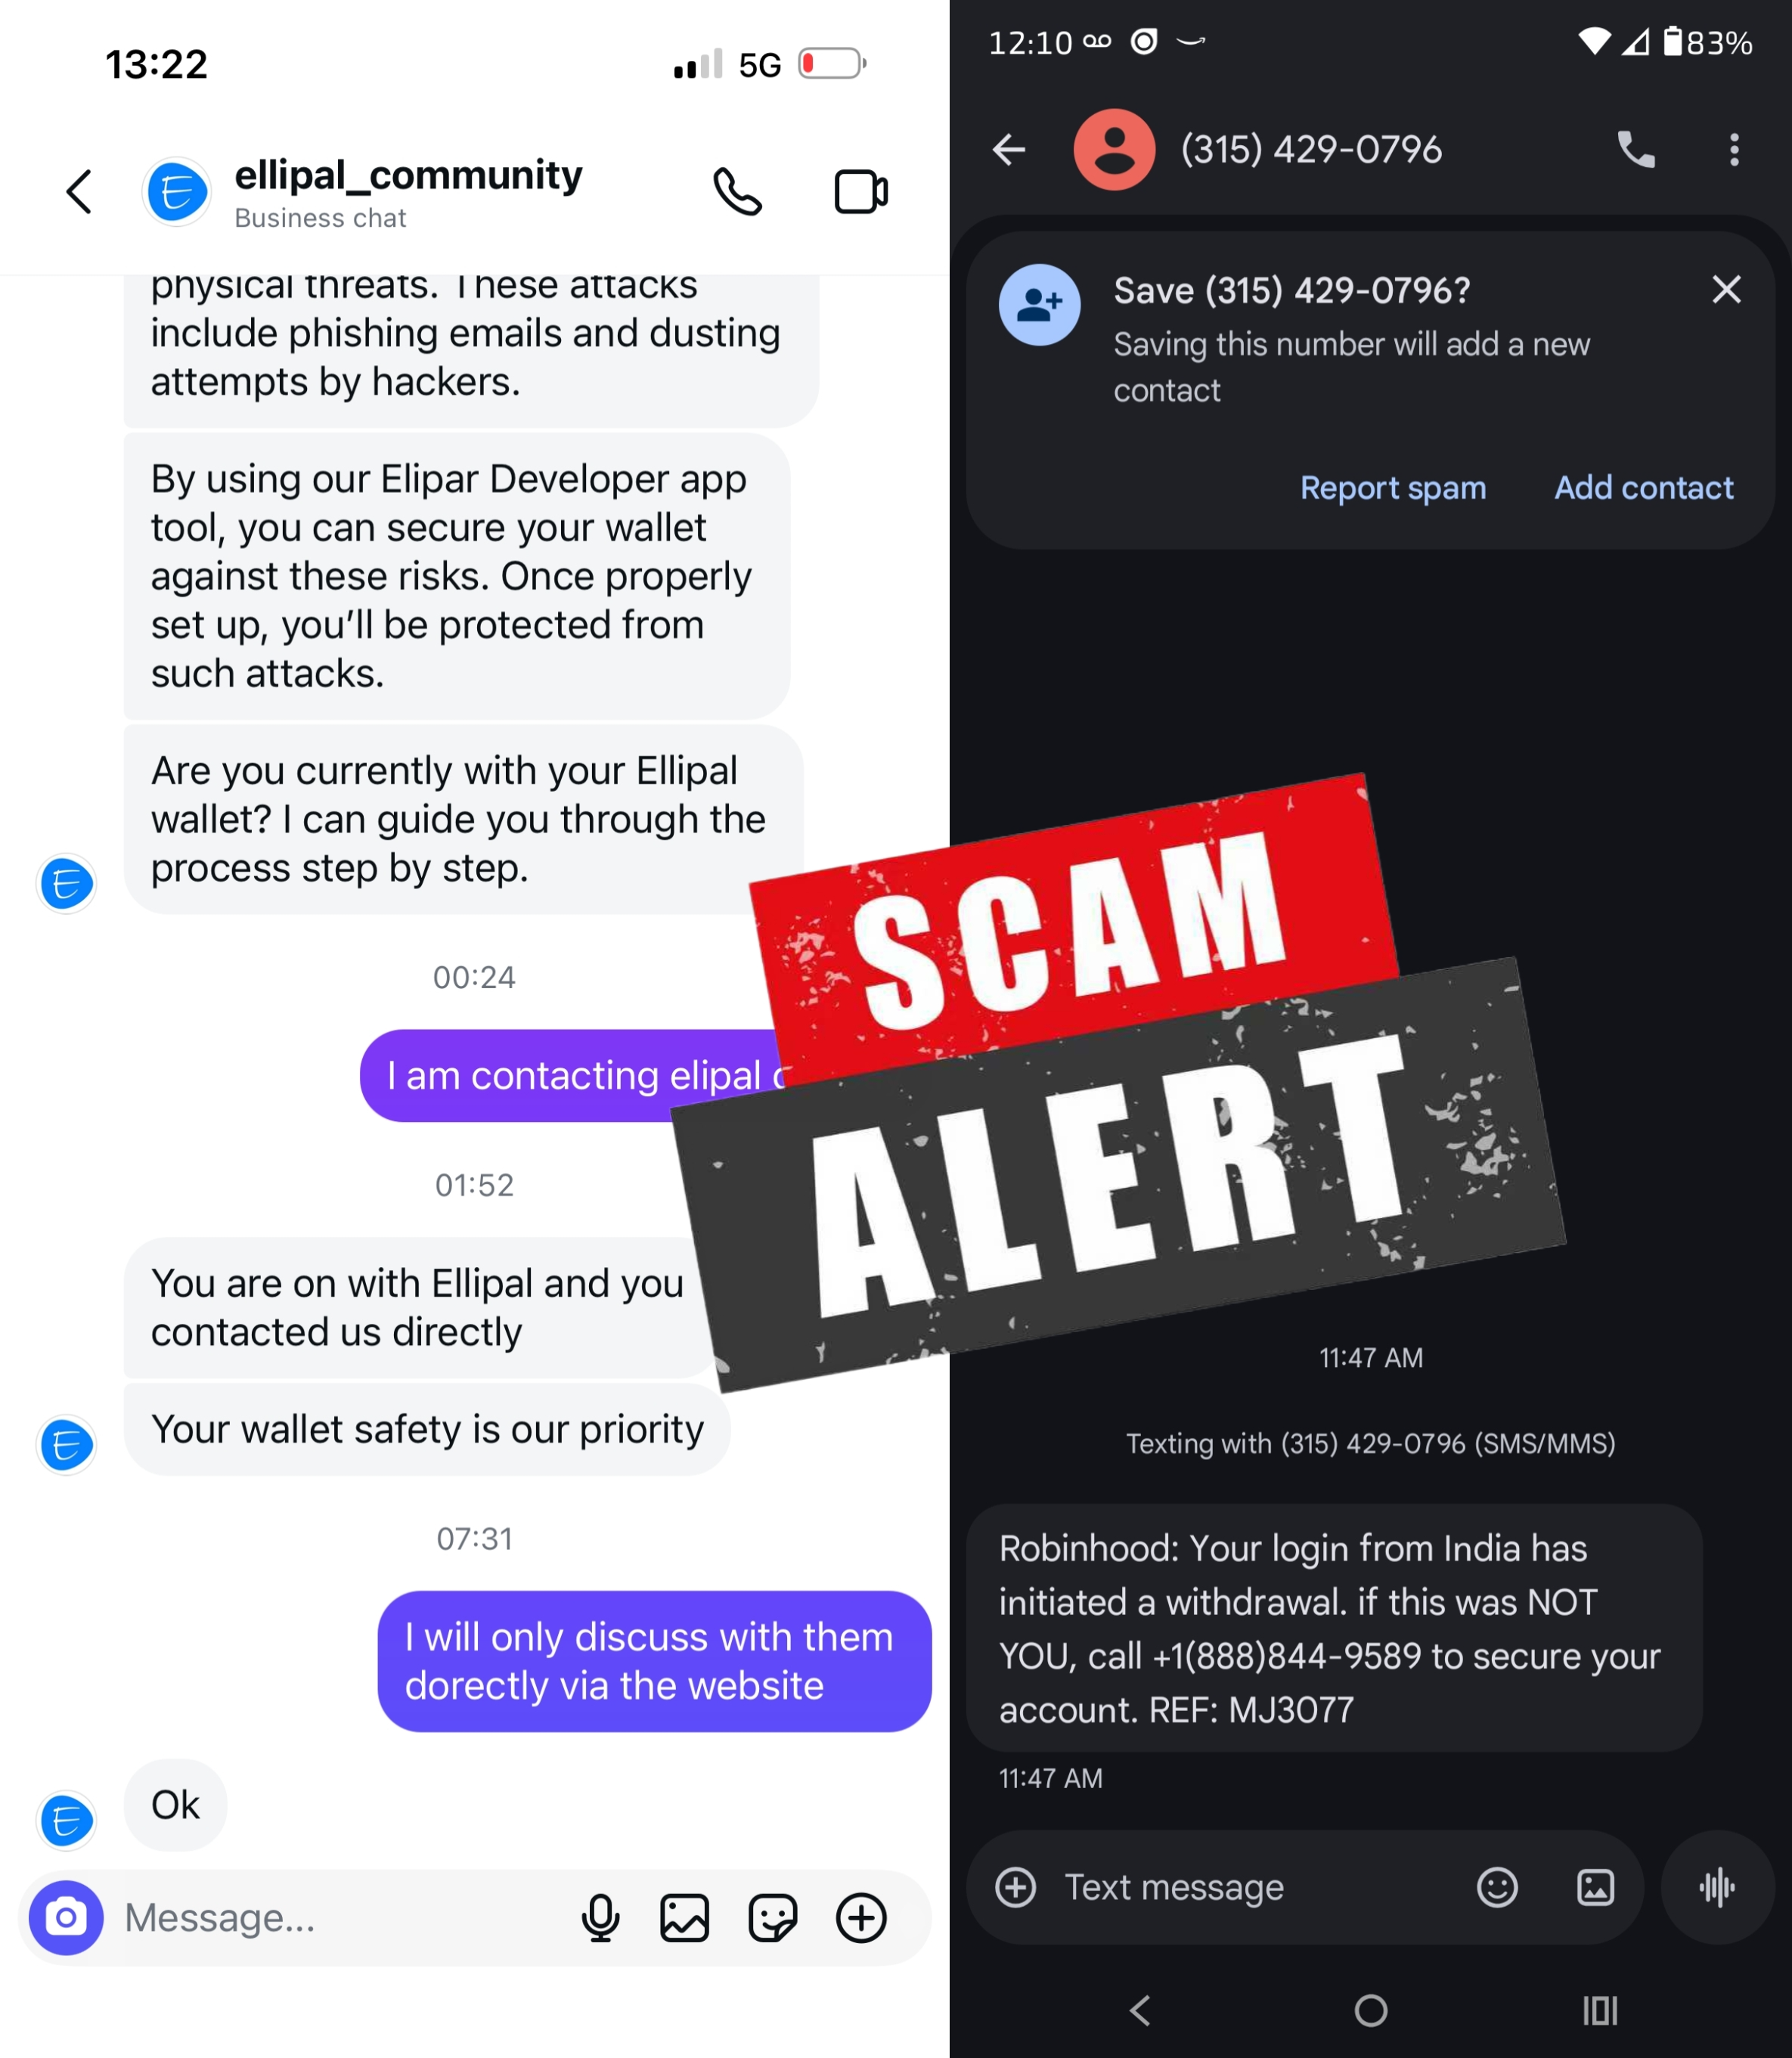
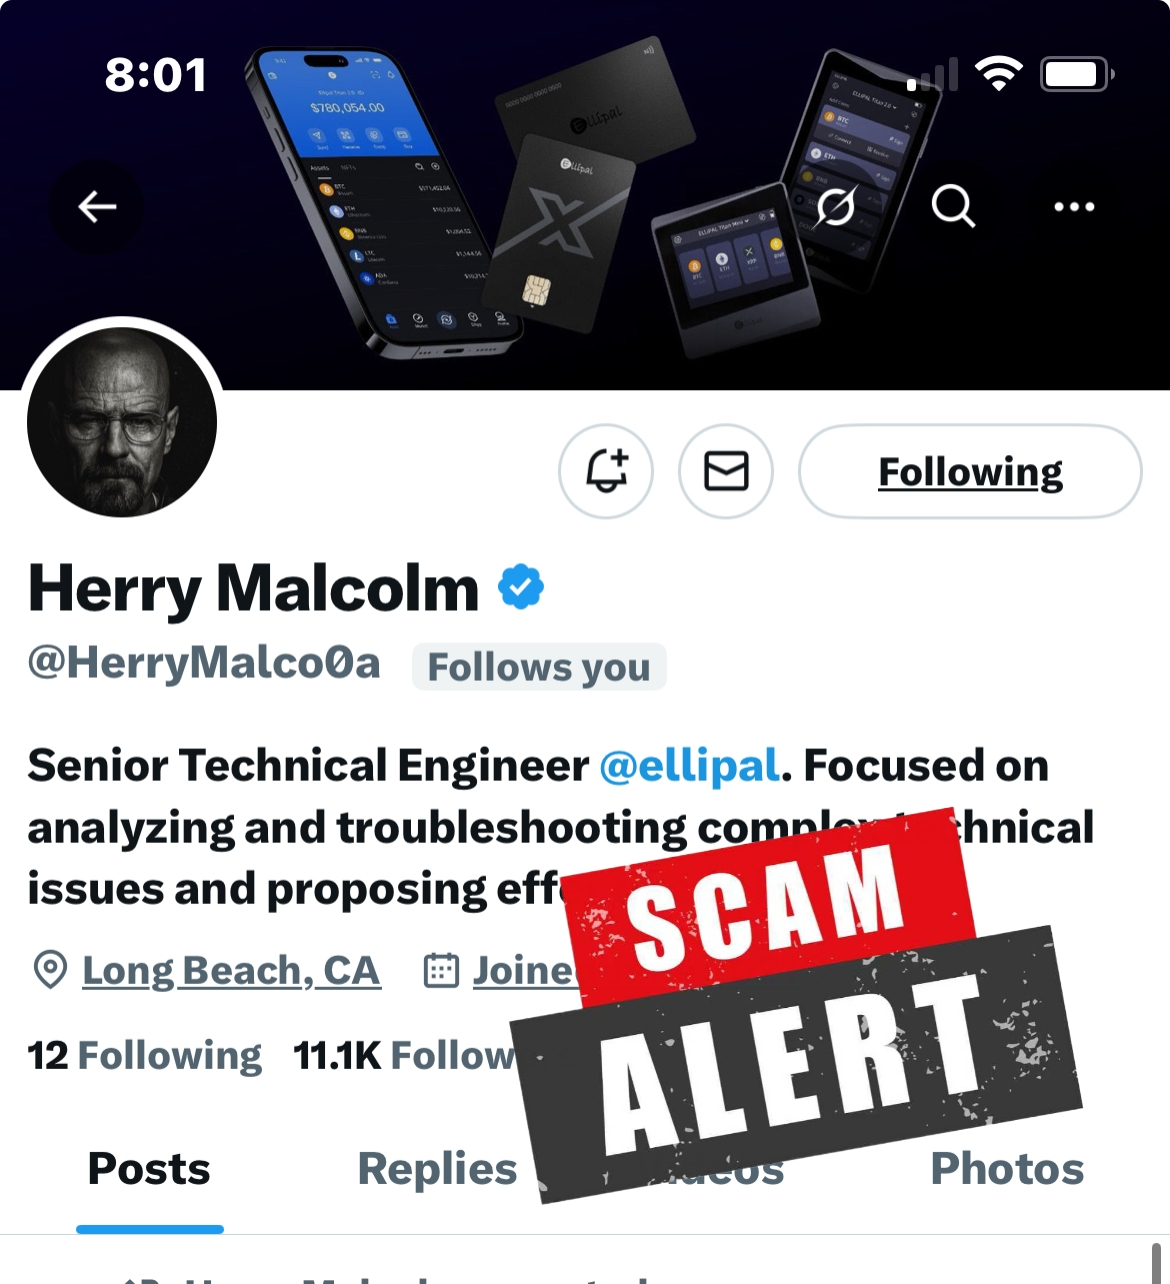
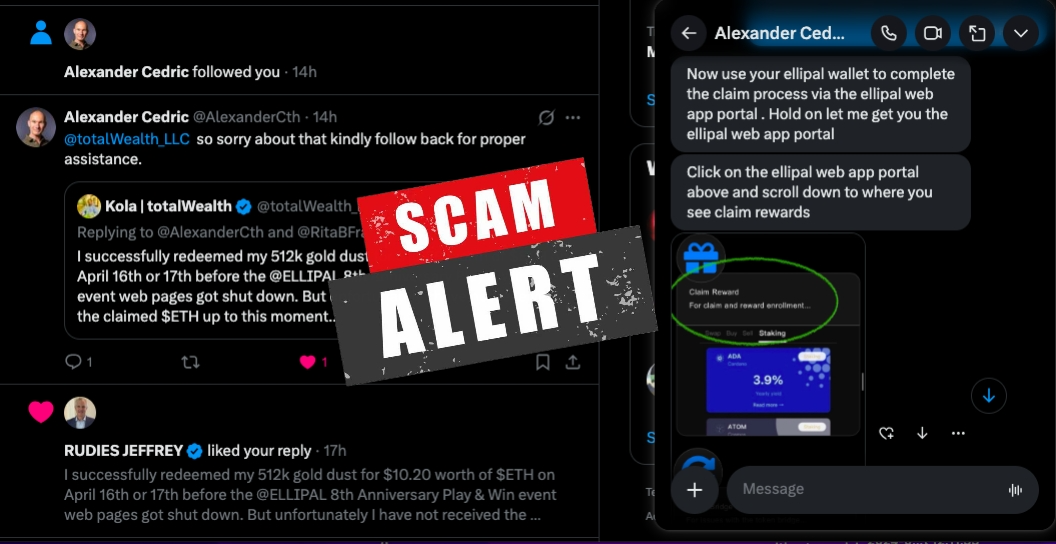
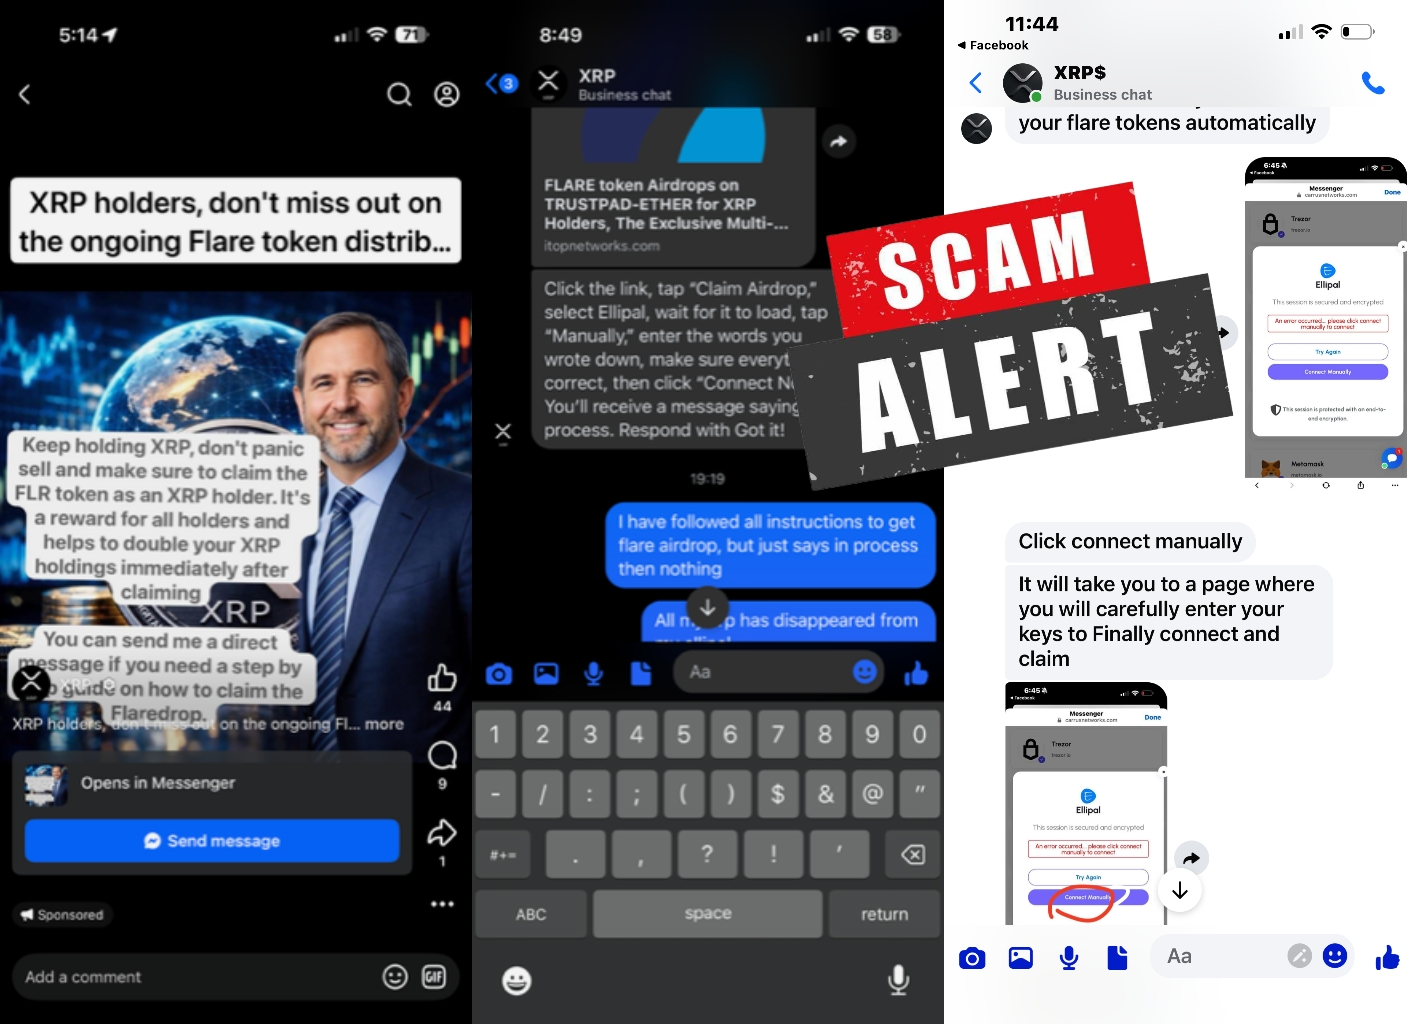
**So funktioniert der Betrug:**\
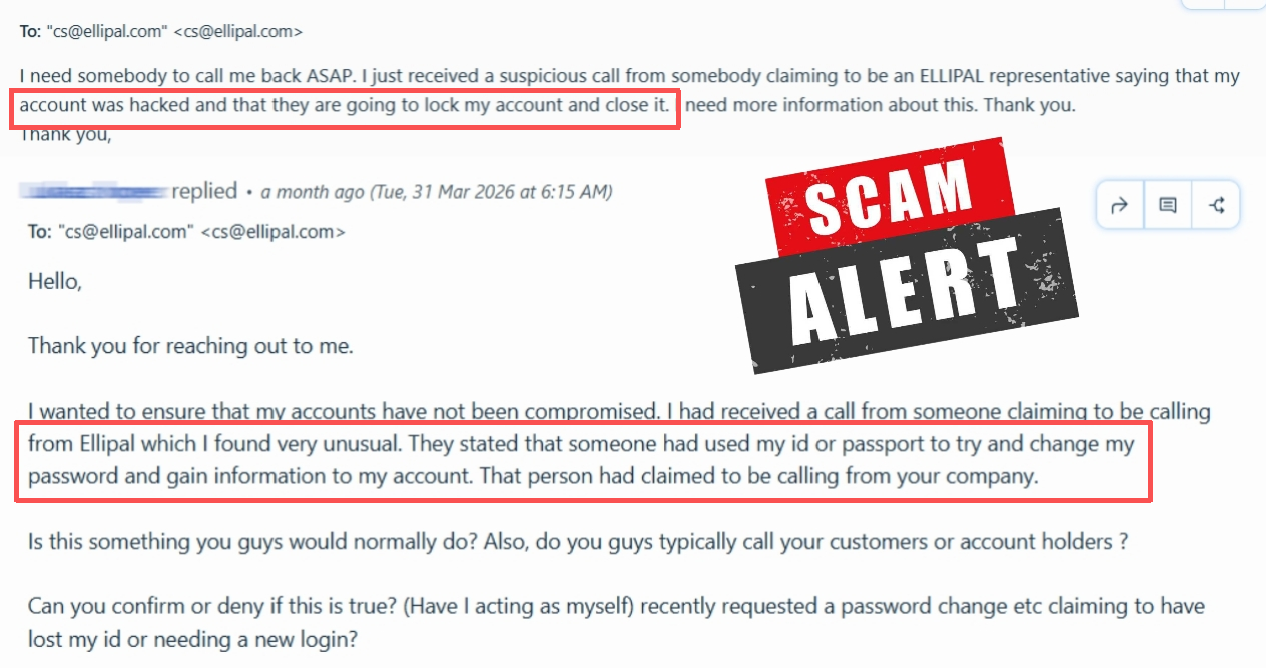
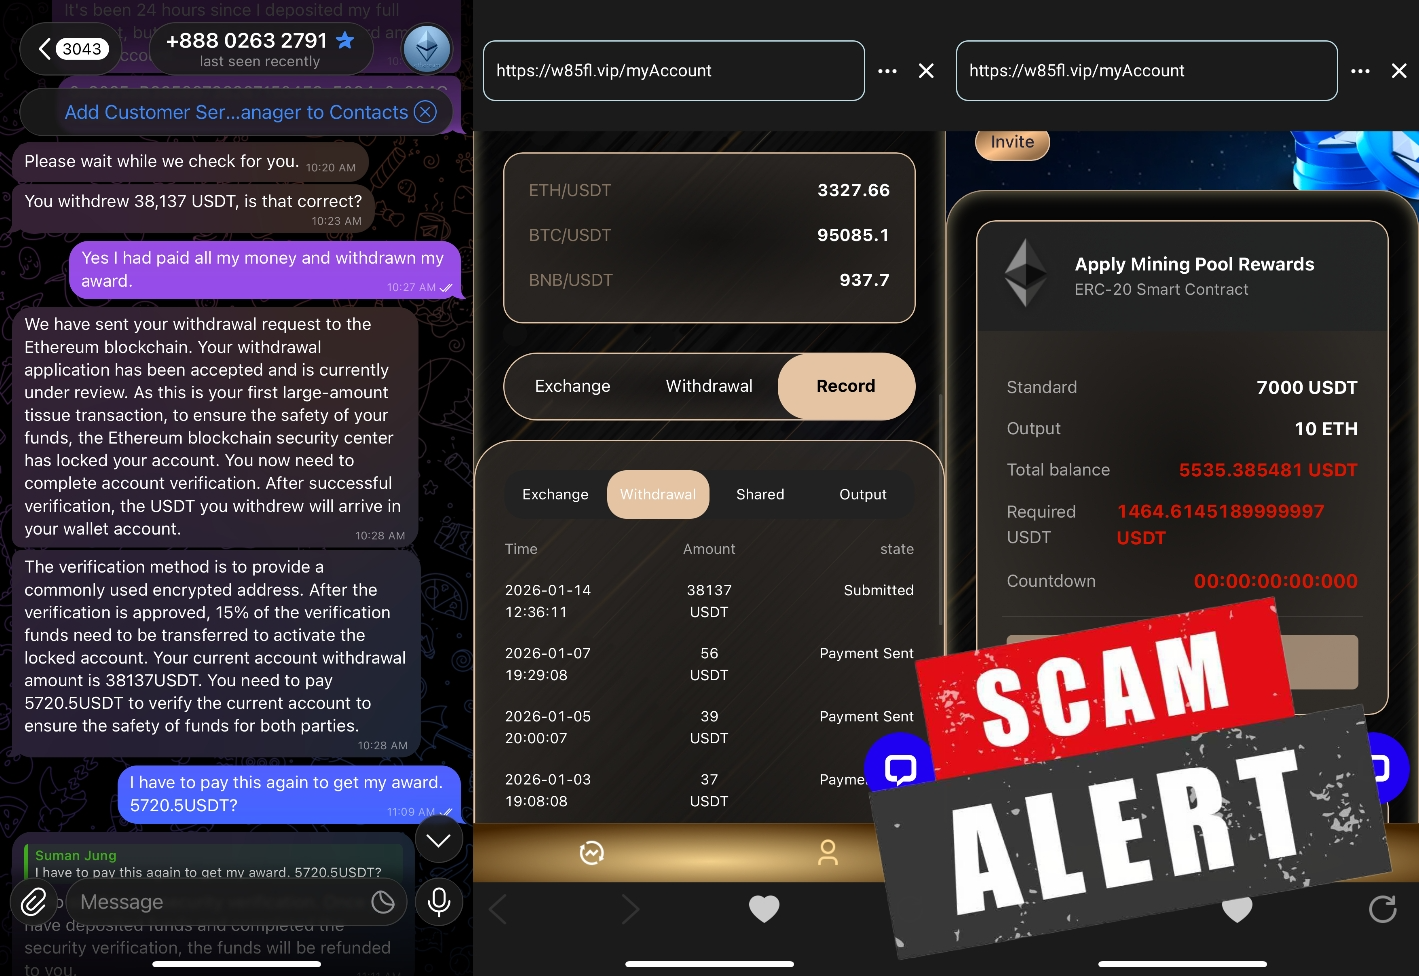
Betrüger geben sich auf Telegram, Discord, X, Facebook, per E-Mail oder auf anderen Plattformen als ELLIPAL Support-Mitarbeiter aus. Sie behaupten möglicherweise, dass es ein Problem mit deiner Wallet gibt, und fragen nach deiner Seed Phrase, deinem privaten Schlüssel, PIN oder deiner Passphrase.
**So bleibst du sicher:**\
ELLIPAL wird dich niemals nach deiner Seed Phrase, deinem privaten Schlüssel, PIN oder deiner Passphrase fragen. Teile diese Daten mit niemandem.
***
#### Gefälschte ELLIPAL Phishing-E-Mails
{% columns %}
{% column width="58.333333333333336%" %}
{% endcolumn %}
{% column width="41.666666666666664%" %}
{% endcolumn %}
{% endcolumns %}
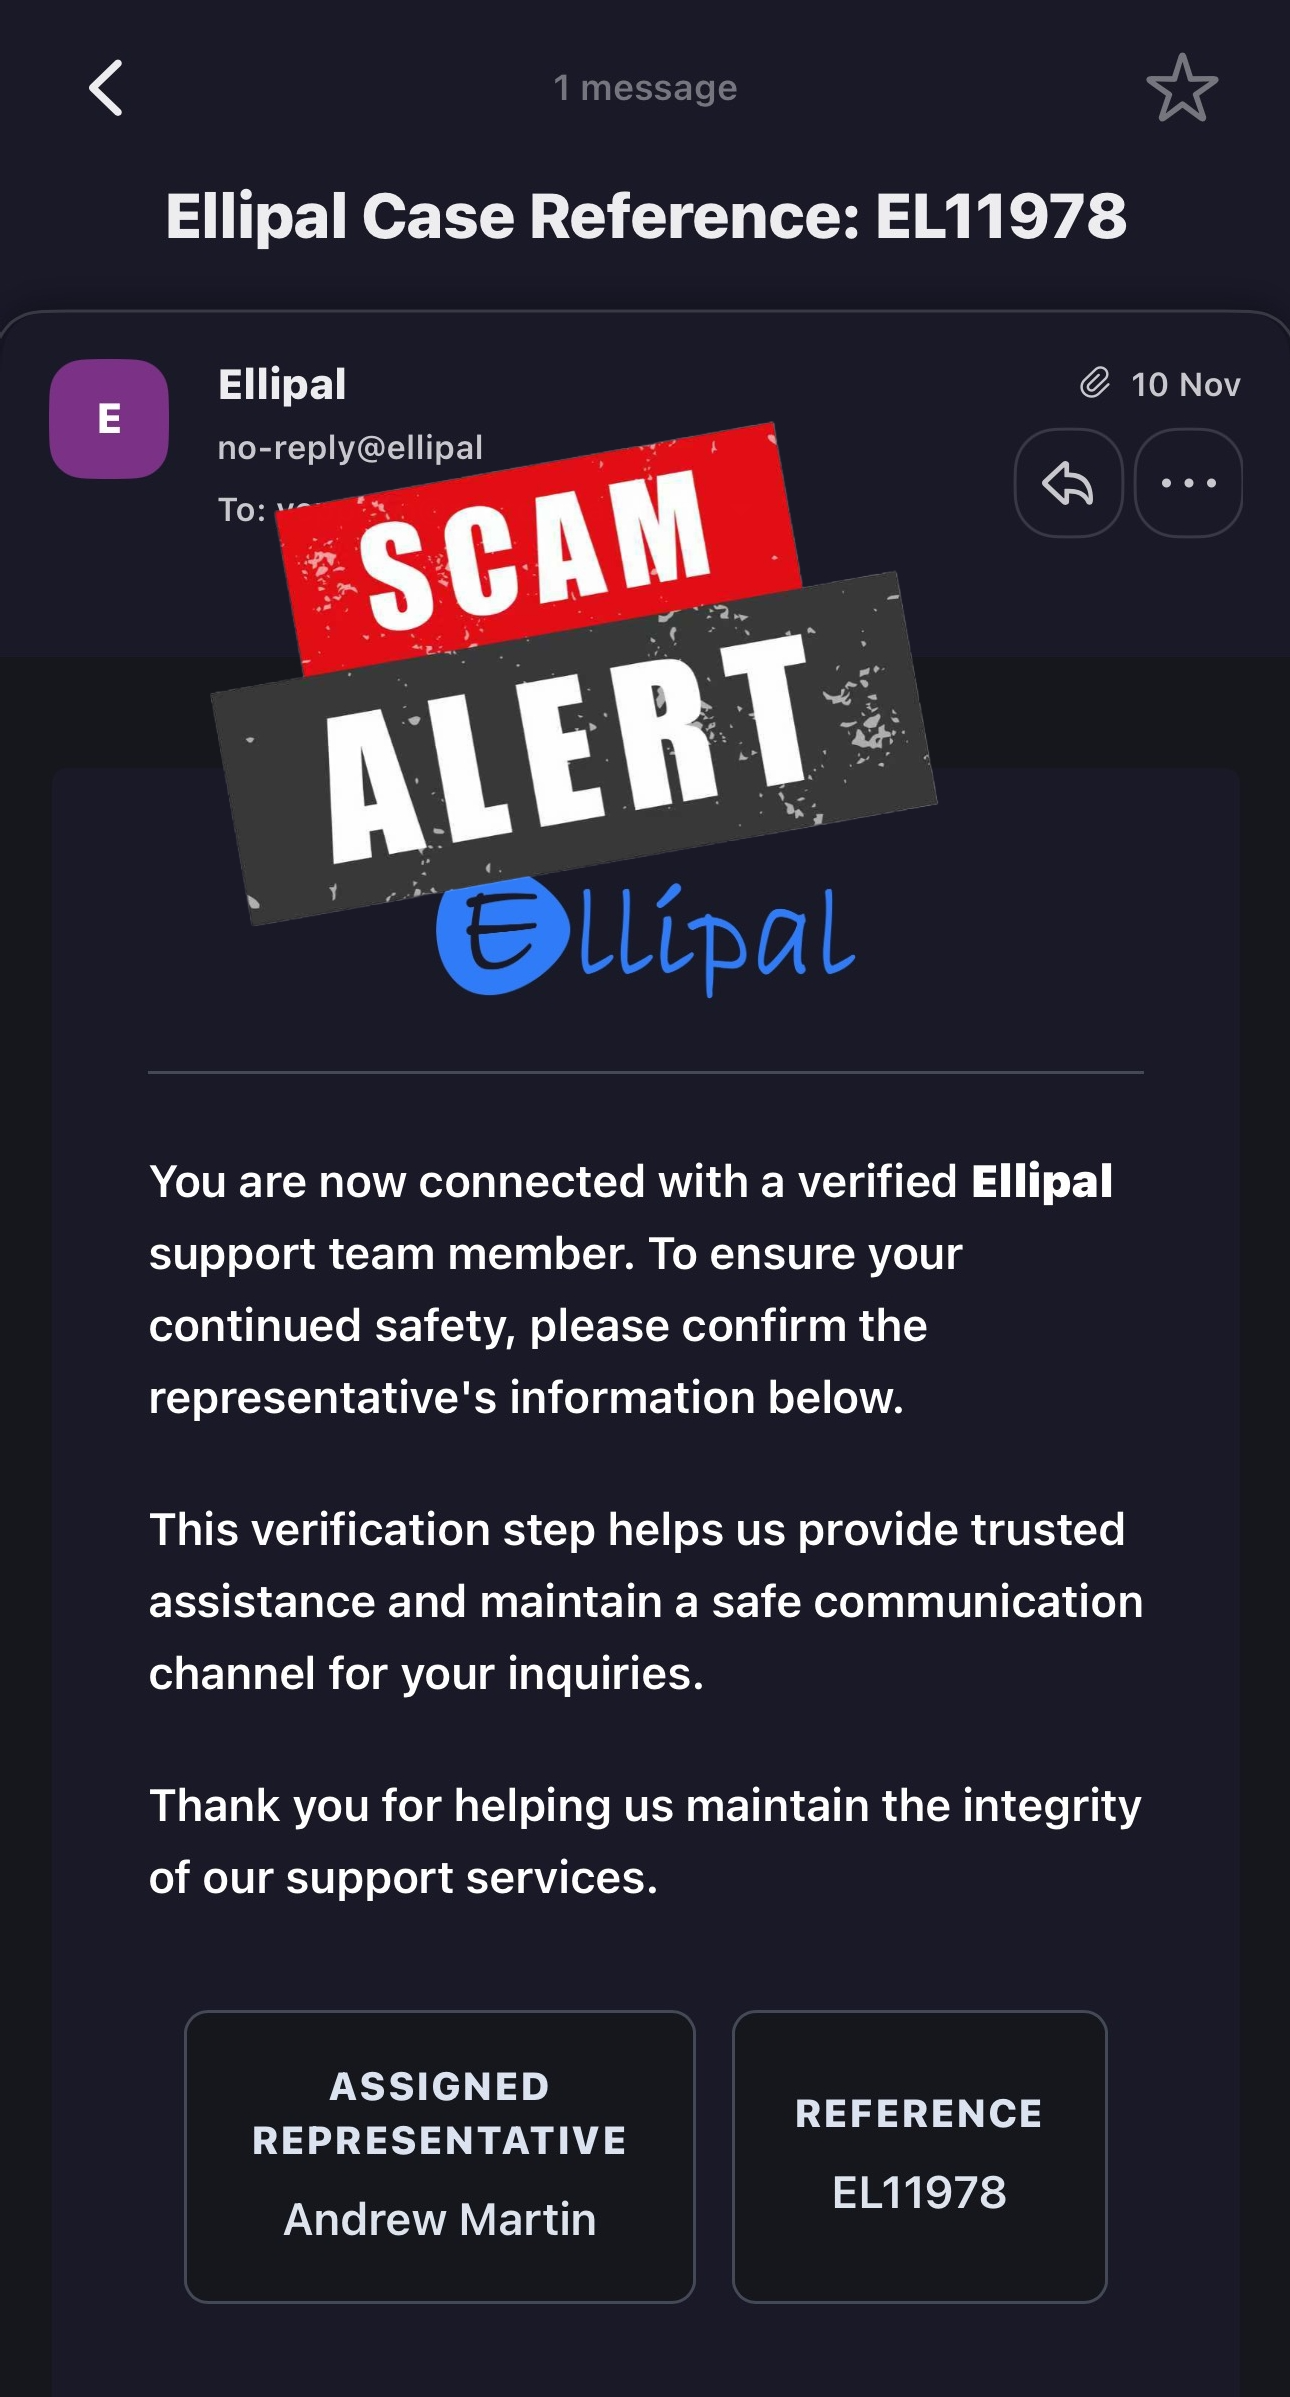
**So funktioniert der Betrug:**\
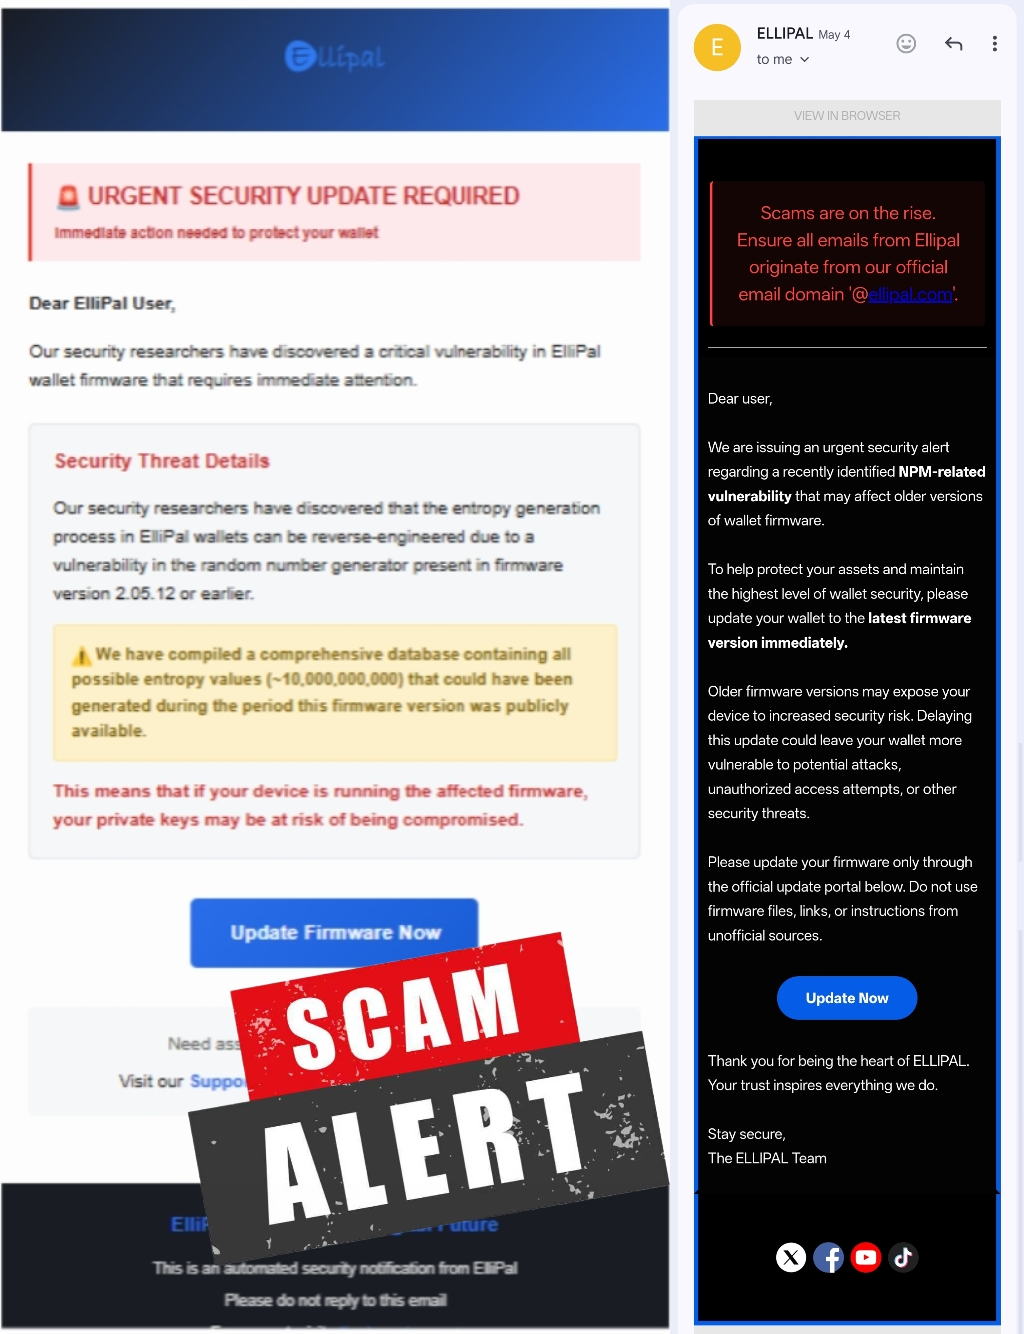
Betrüger können E-Mails versenden, die scheinbar von ELLIPAL stammen. Einige verwenden gefälschte oder falsch geschriebene Domains. Anspruchsvollere E-Mails können aussehen, als stammten sie von einer echten ELLIPAL Domain, werden aber über eine E-Mail-Plattform eines Drittanbieters versendet.
Diese E-Mails können dich auffordern, deine Wallet zu verifizieren, zu synchronisieren, zu sichern, wiederherzustellen oder zu aktualisieren. Sie können gefälschte Links, Schaltflächen, Anhänge oder QR-Codes enthalten.
**So bleibst du sicher:**\
Vertraue einer E-Mail nicht allein, weil sie scheinbar von ELLIPAL stammt. Prüfe die tatsächliche Absenderadresse, Domain, Antwortadresse und Links sorgfältig.
Klicke nicht auf verdächtige Links, lade keine Anhänge herunter und scanne keine QR-Codes aus E-Mails. ELLIPAL wird dich per E-Mail niemals nach deiner Seed Phrase, deinem privaten Schlüssel, PIN oder deiner Passphrase fragen.
***
#### Gefälschte ELLIPAL Apps
{% columns %}
{% column width="33.33333333333333%" %}
{% endcolumn %}
{% column width="33.33333333333333%" %}
{% endcolumn %}
{% column width="33.33333333333333%" %}
{% endcolumn %}
{% endcolumns %}
**So funktioniert der Betrug:**\
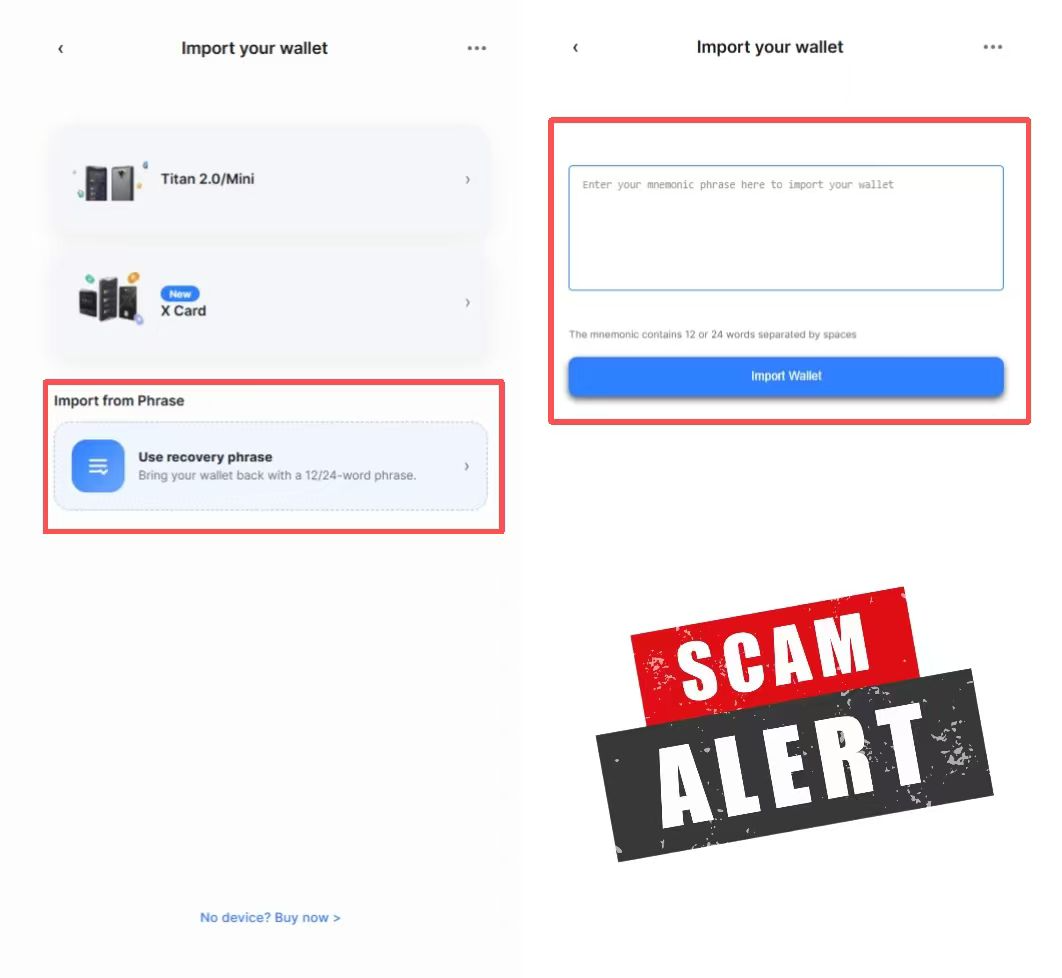
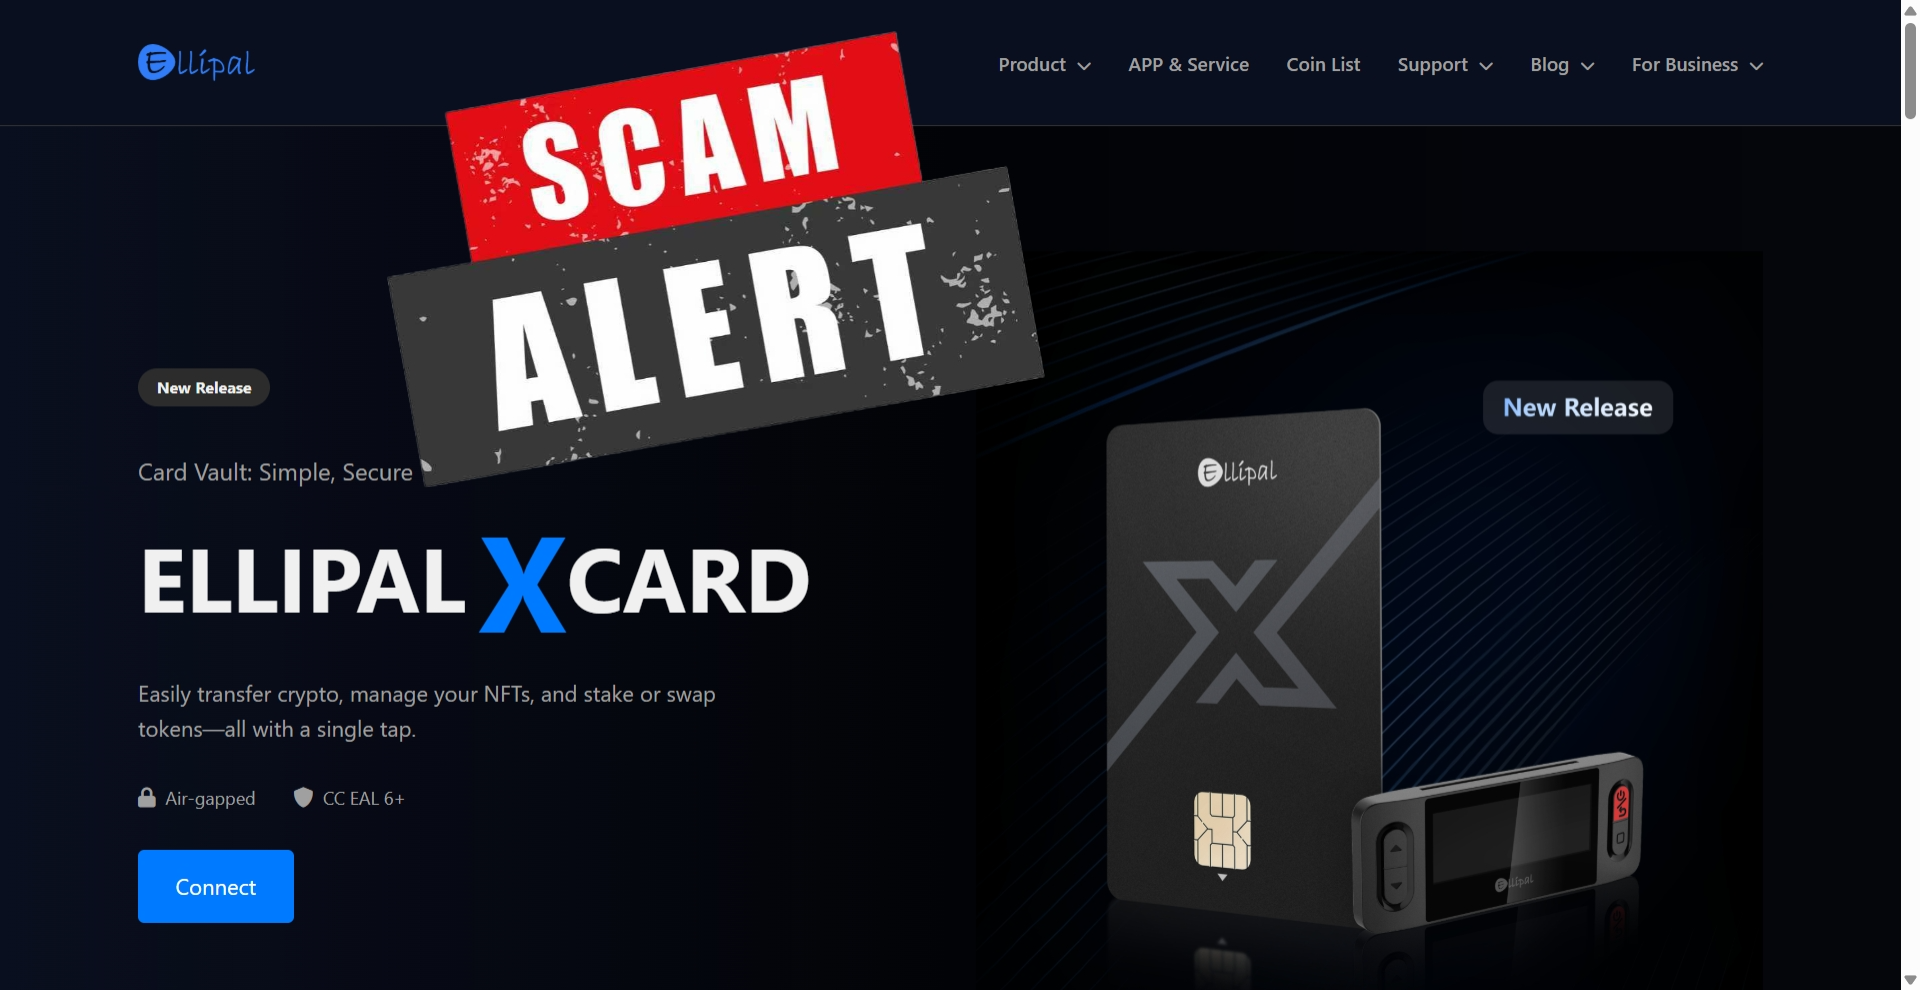
Betrüger erstellen gefälschte ELLIPAL Apps oder APK-Dateien und verbreiten sie über Suchanzeigen, soziale Medien oder inoffizielle Websites. Diese gefälschten Apps können Nutzer zur Eingabe ihrer Seed Phrase auffordern.
**So bleibst du sicher:**\
Lade die ELLIPAL App nur von der offiziellen ELLIPAL Website, dem Apple App Store oder Google Play Store herunter. Installiere keine Apps über unbekannte Links oder APK-Websites von Drittanbietern.
***
#### Gefälschte Websites und Phishing-Websites
{% columns %}
{% column %}
{% endcolumn %}
{% column %}
{% endcolumn %}
{% column %}
{% endcolumn %}
{% endcolumns %}
**So funktioniert der Betrug:**\
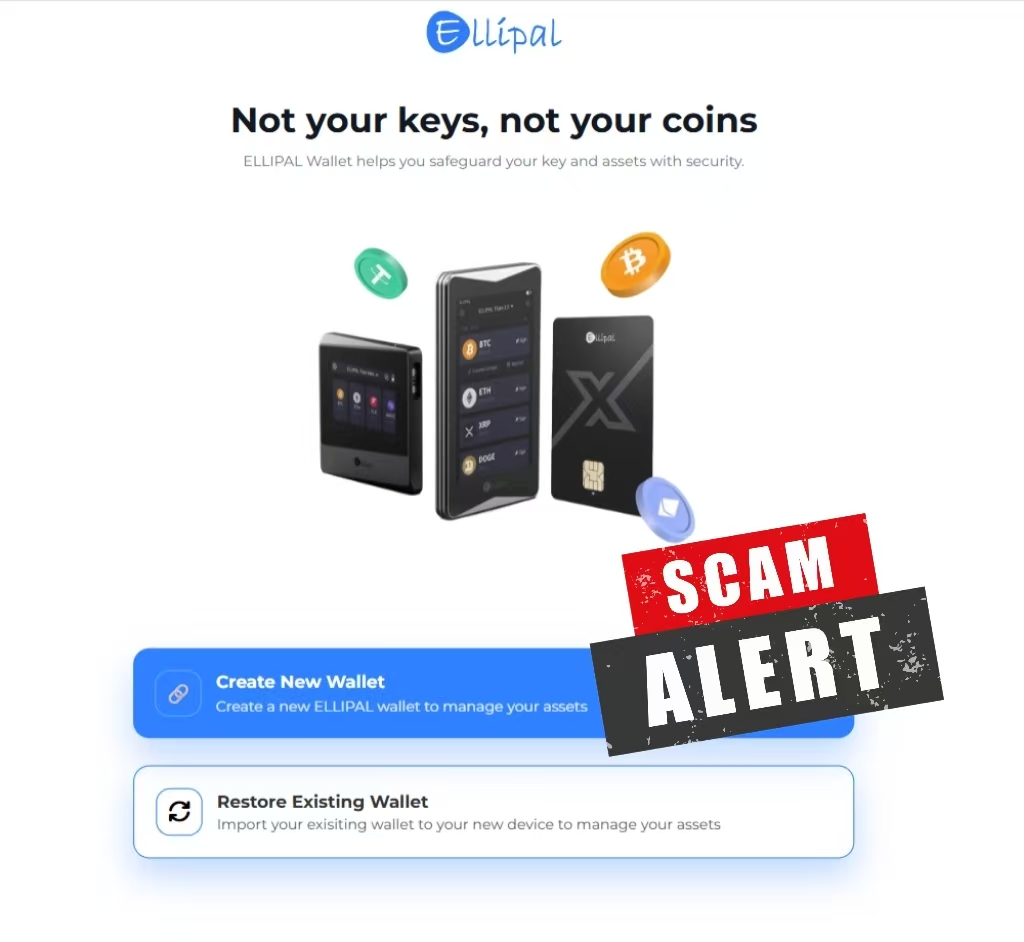
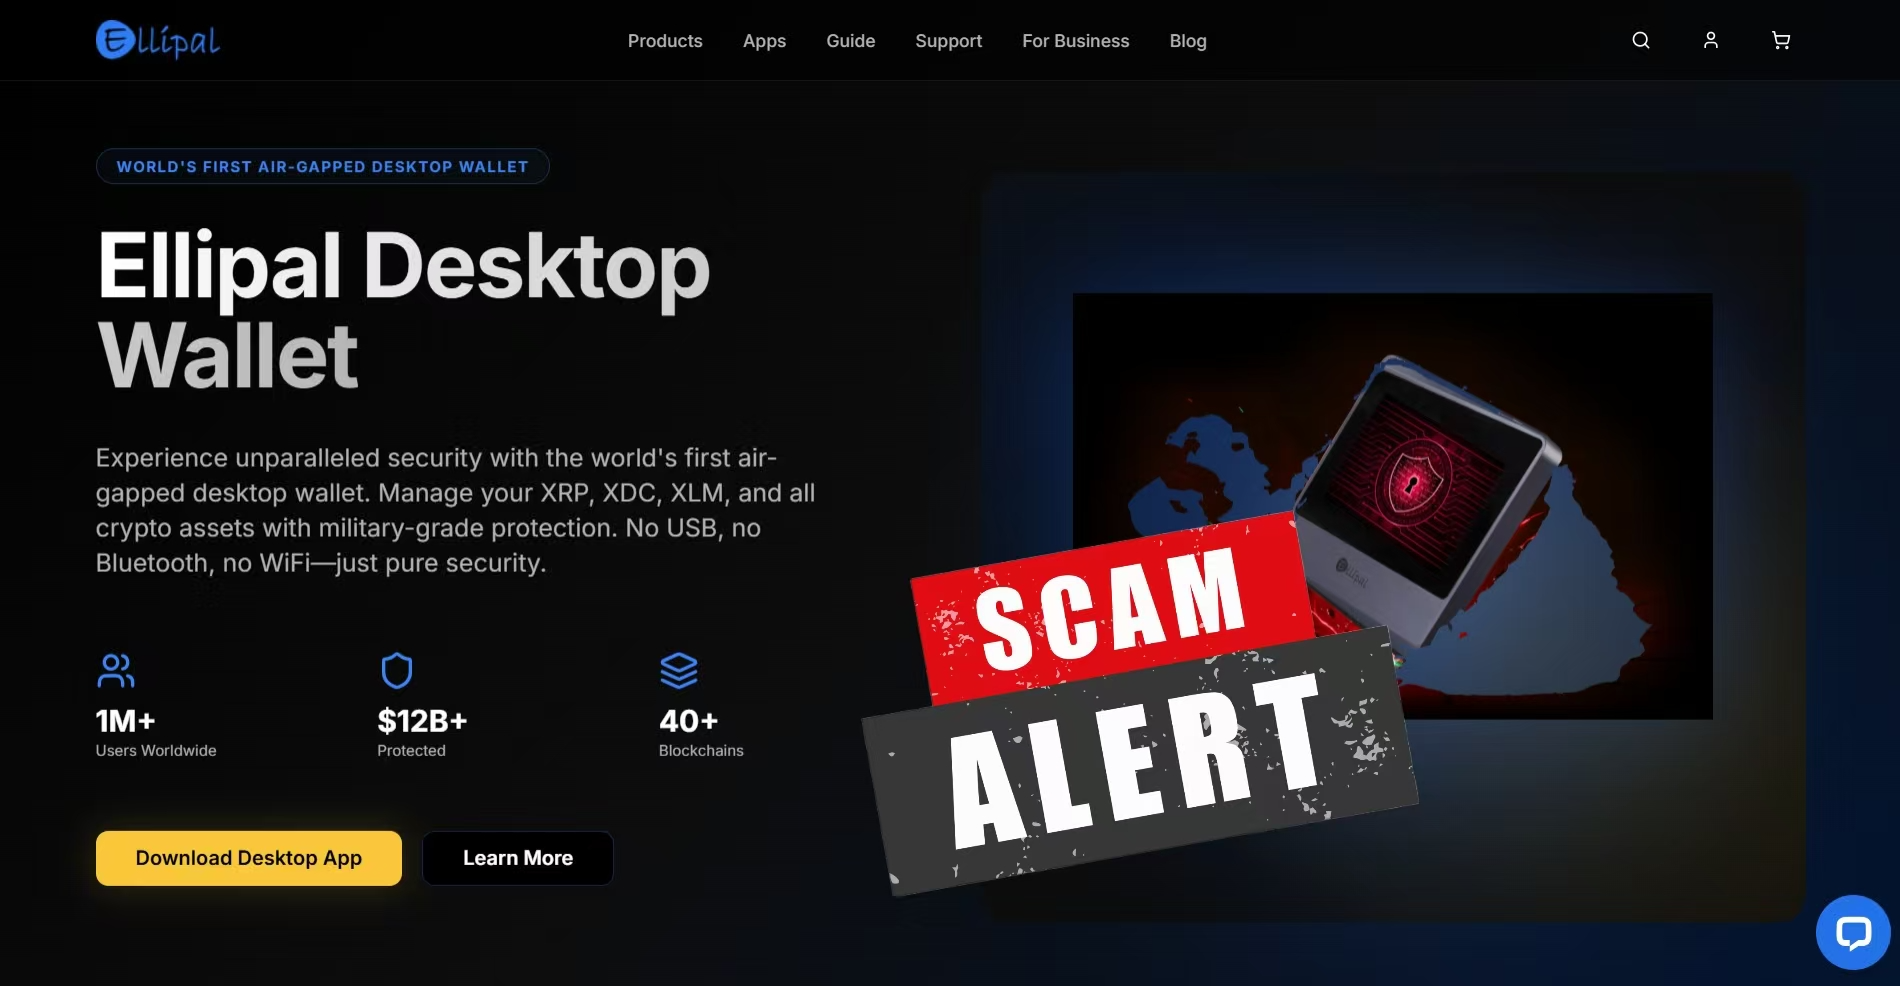
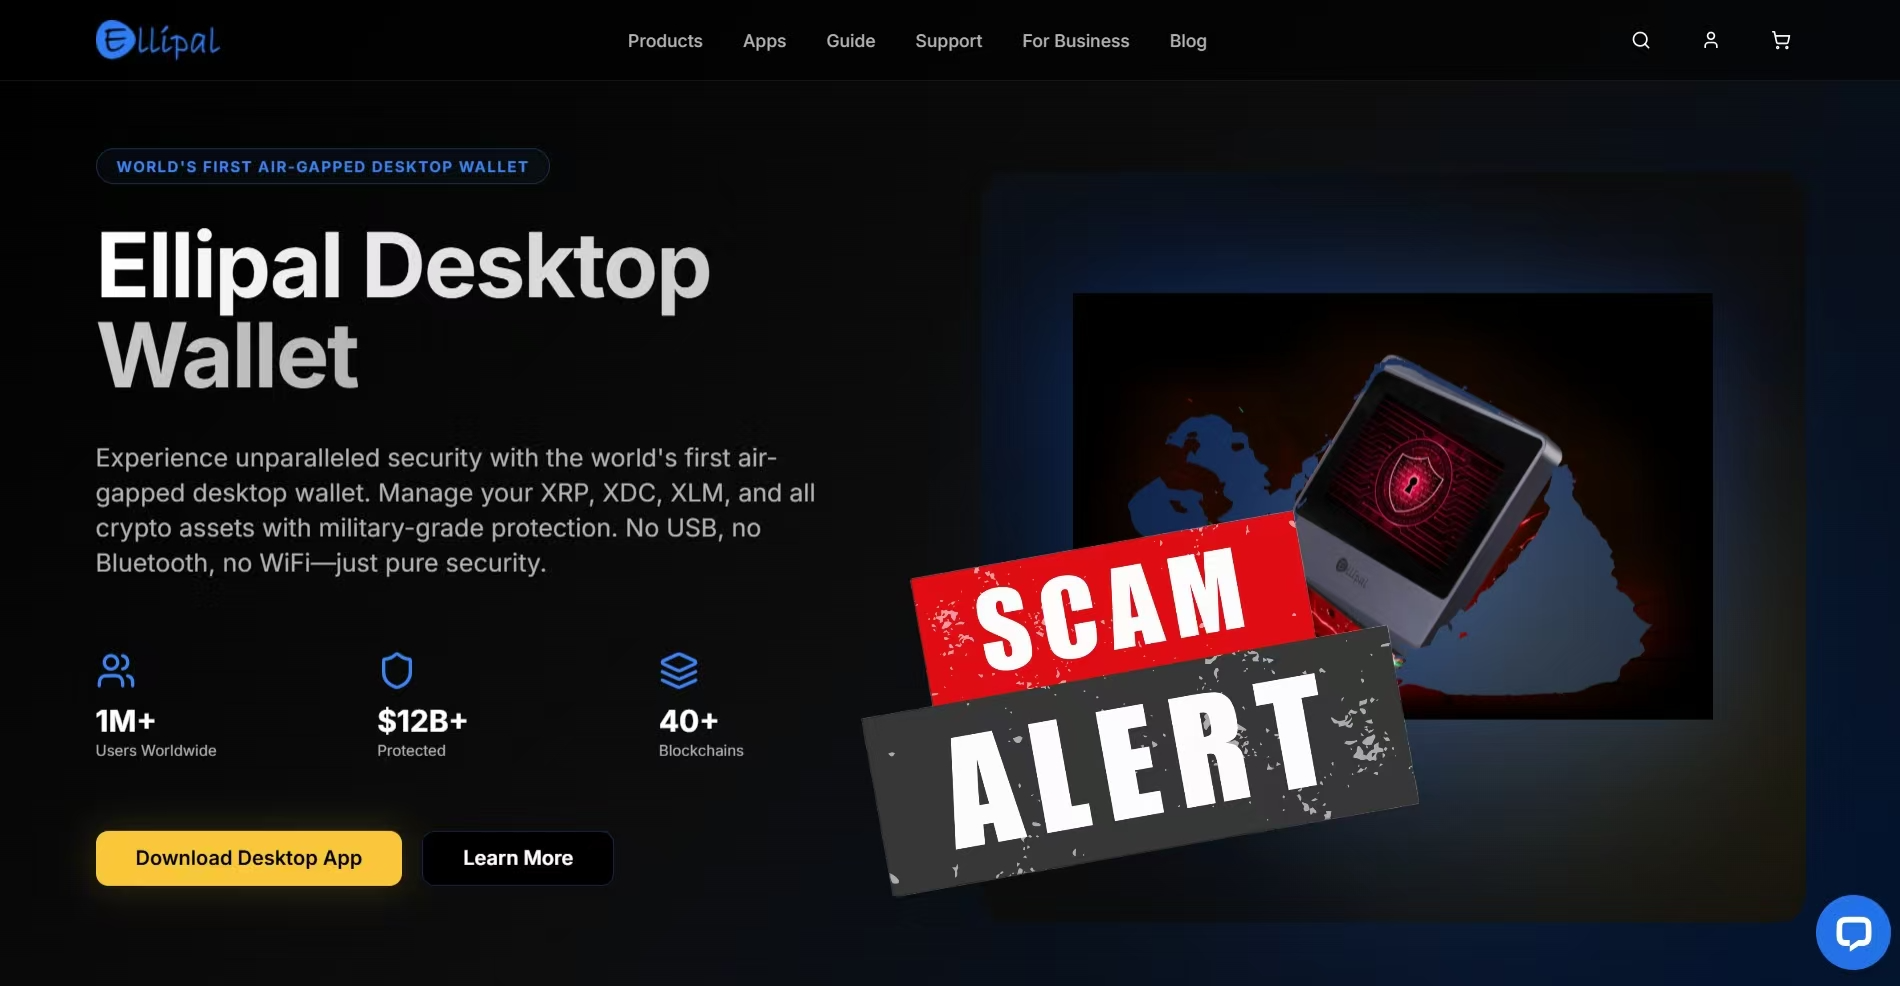
Betrüger erstellen Websites, die wie die offizielle ELLIPAL Website aussehen. Diese Seiten können Nutzer auffordern, ihre Wallet zu „verifizieren“, zu „synchronisieren“, „wiederherzustellen“, zu „sichern“ oder zu „reparieren“.
Gefälschte Domains können mit ELLIPAL zusammenzuhängen scheinen, sind jedoch nicht offiziell. Sie können zusätzliche Wörter enthalten, etwa „resolver“, „fix“, „dapps“, „desktop“, „support“, „secure“, „sync“ oder „restore“.
Die einzige offizielle ELLIPAL Website ist:
```
https://www.ellipal.com/
```
**So bleibst du sicher:**\
Prüfe die Domain immer sorgfältig, bevor du Links öffnest, Apps herunterlädst oder Wallet-Anweisungen befolgst.
Vertraue einer Website nicht nur, weil ihre Domain „ELLIPAL“ enthält. Betrüger können ELLIPAL-bezogene Wörter ergänzen, damit gefälschte Websites offiziell wirken.
Gib deine Seed Phrase, deinen privaten Schlüssel, PIN oder deine Passphrase niemals auf einer Website ein. Jede Website, die danach fragt, ist Betrug.
***
#### Betrug durch Seed-Phrase-Verifizierung
{% columns %}
{% column width="66.66666666666666%" %}
{% endcolumn %}
{% column width="33.33333333333334%" %}
{% endcolumn %}
{% endcolumns %}
**So funktioniert der Betrug:**\
Betrüger behaupten, deine Wallet sei gefährdet, dein Konto eingefroren oder dein Gerät müsse verifiziert werden. Anschließend fordern sie dich auf, deine Seed Phrase einzugeben.
**So bleibst du sicher:**\
Deine Seed Phrase ist der Schlüssel zu deinen Assets. Wer sie besitzt, kann deine Guthaben bewegen. Gib sie niemals auf einer Website, in einer App, in einem Formular oder Chat ein.
***
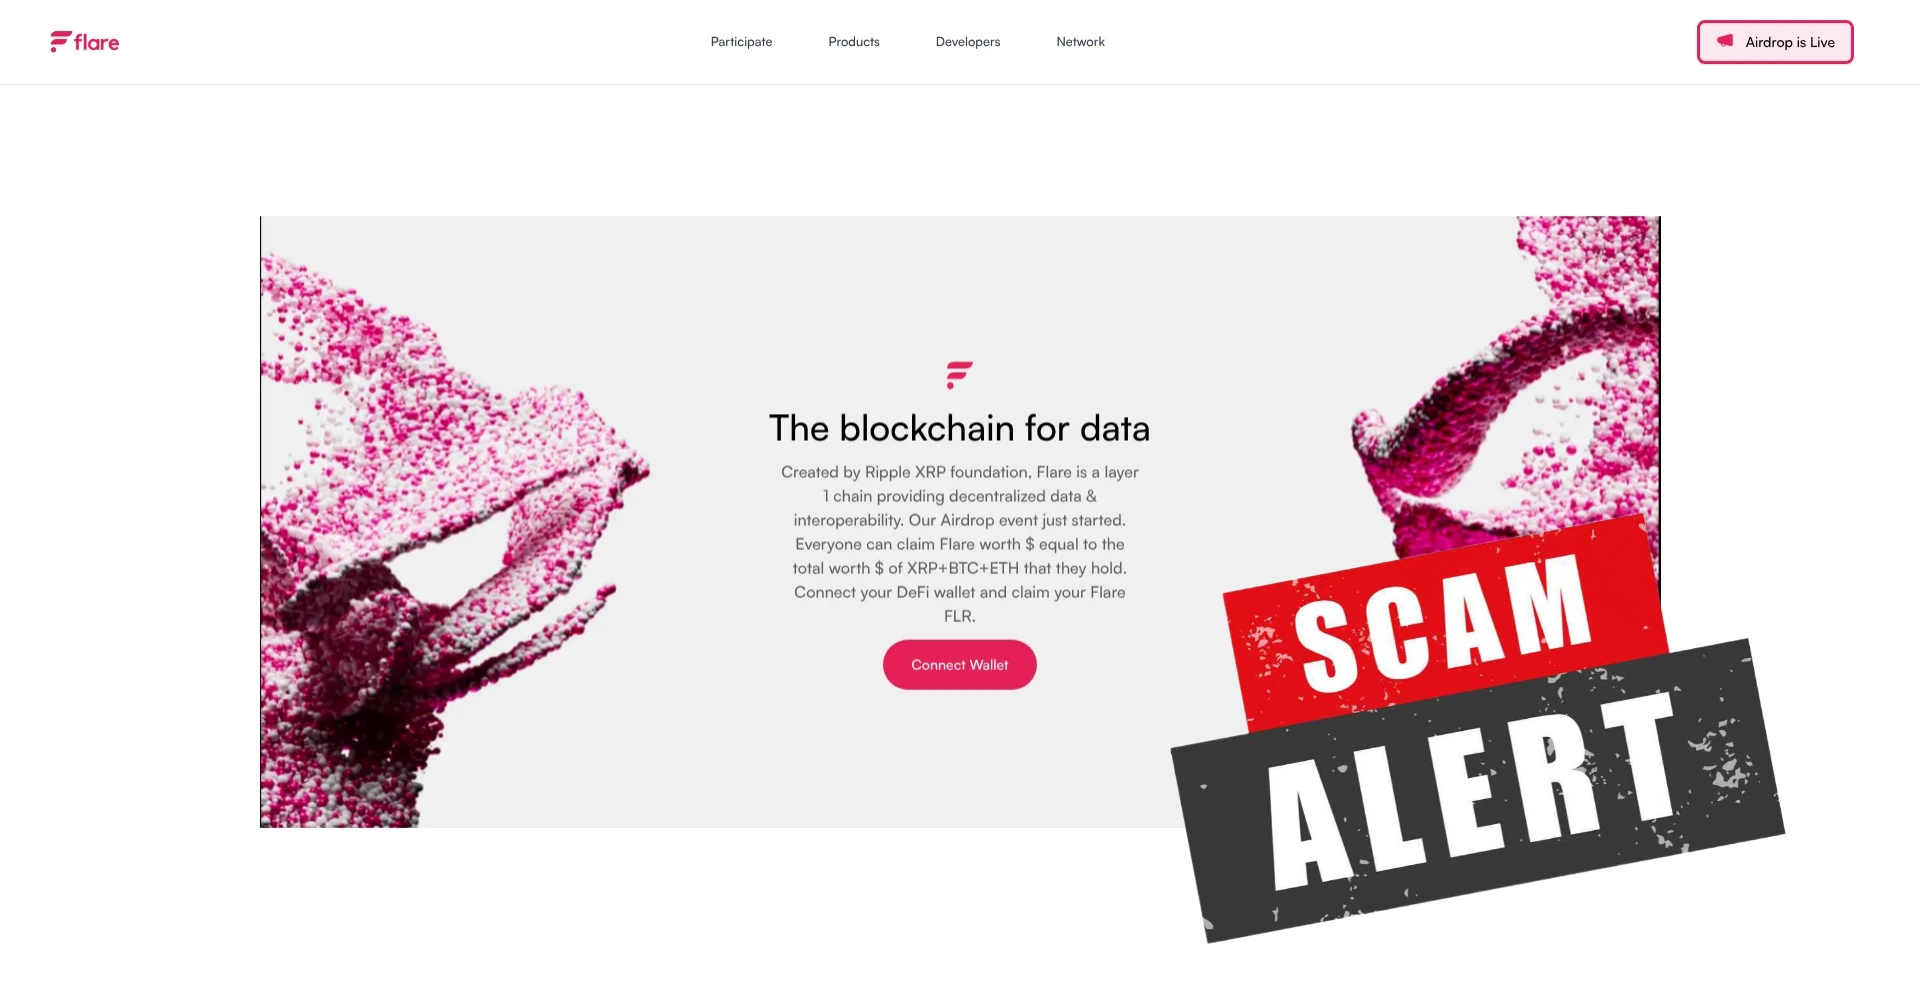
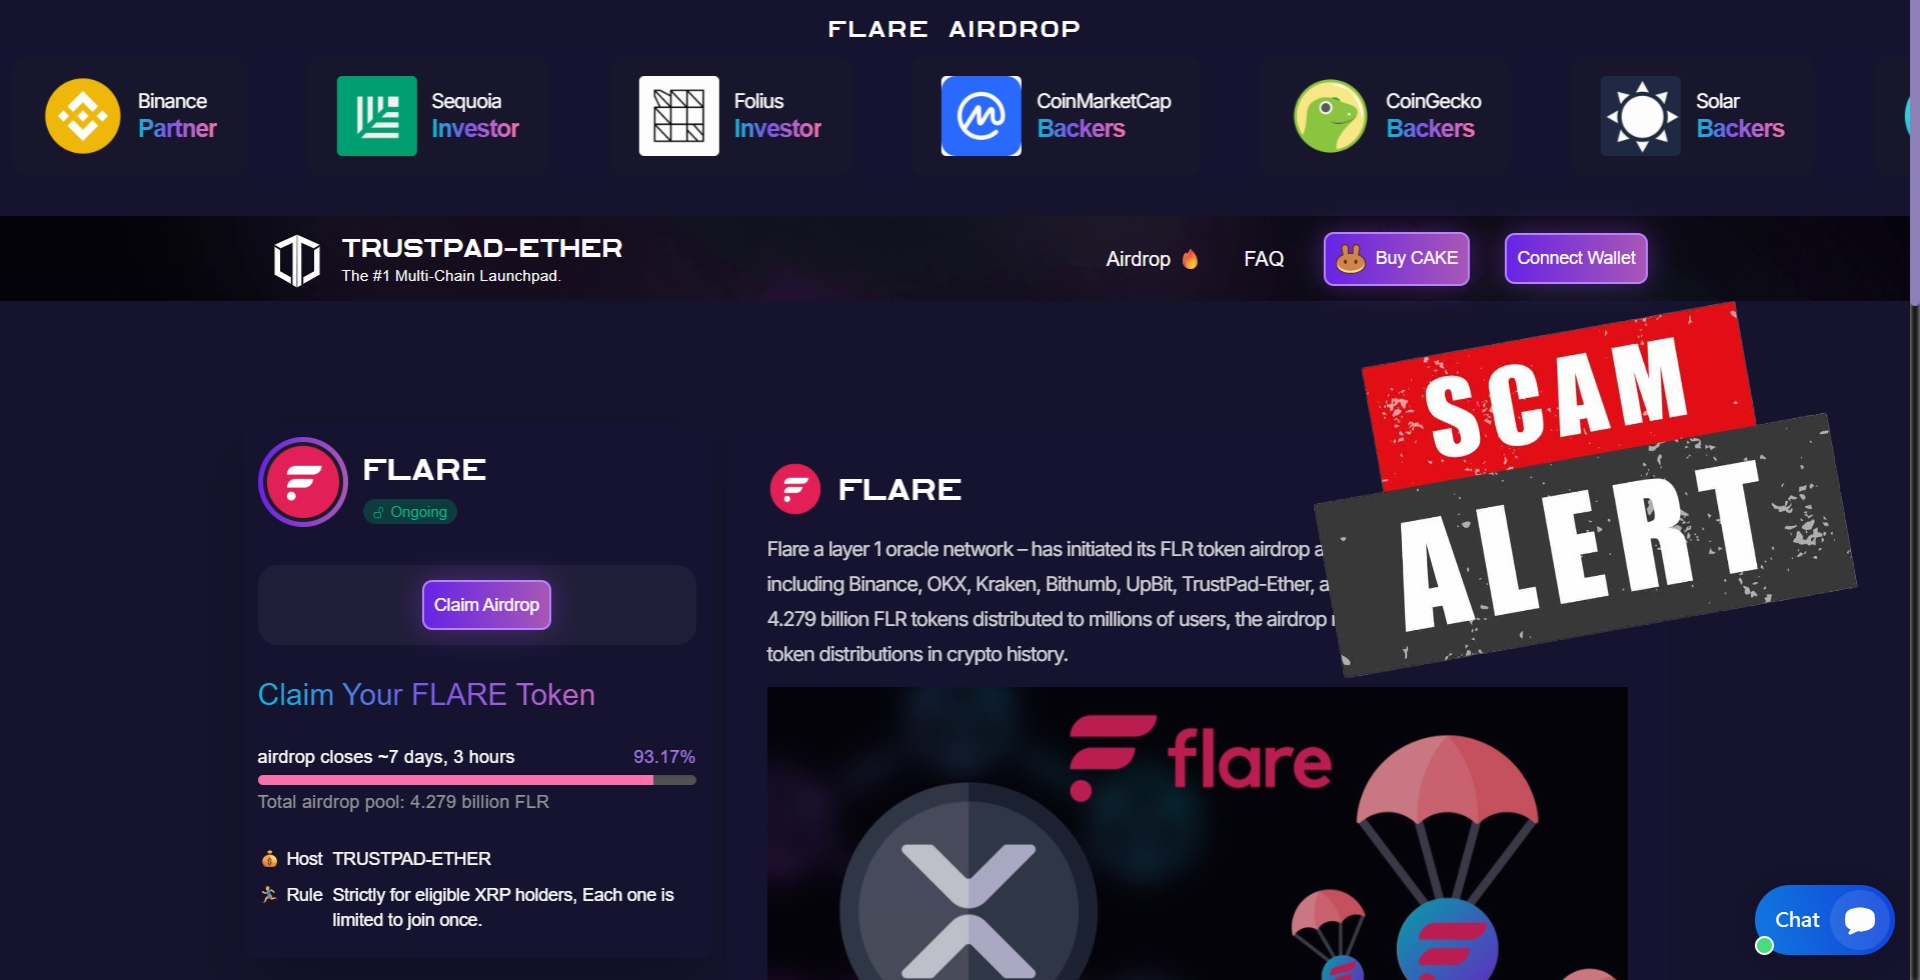
#### Gefälschte Airdrops, NFTs und Belohnungen
{% columns %}
{% column %}
{% endcolumn %}
{% column width="33.33333333333333%" %}
{% endcolumn %}
{% column width="33.33333333333333%" %}
{% endcolumn %}
{% endcolumns %}
**So funktioniert der Betrug:**\
Betrüger senden Links mit dem Versprechen kostenloser Tokens, NFTs, Belohnungen oder besonderer ELLIPAL Vorteile. Diese Links können dich auffordern, deine Wallet zu verbinden oder eine Transaktion zu signieren.
**So bleibst du sicher:**\
Verbinde deine Wallet nicht mit unbekannten Websites. Signiere keine Transaktionen, die du nicht vollständig verstehst.
***
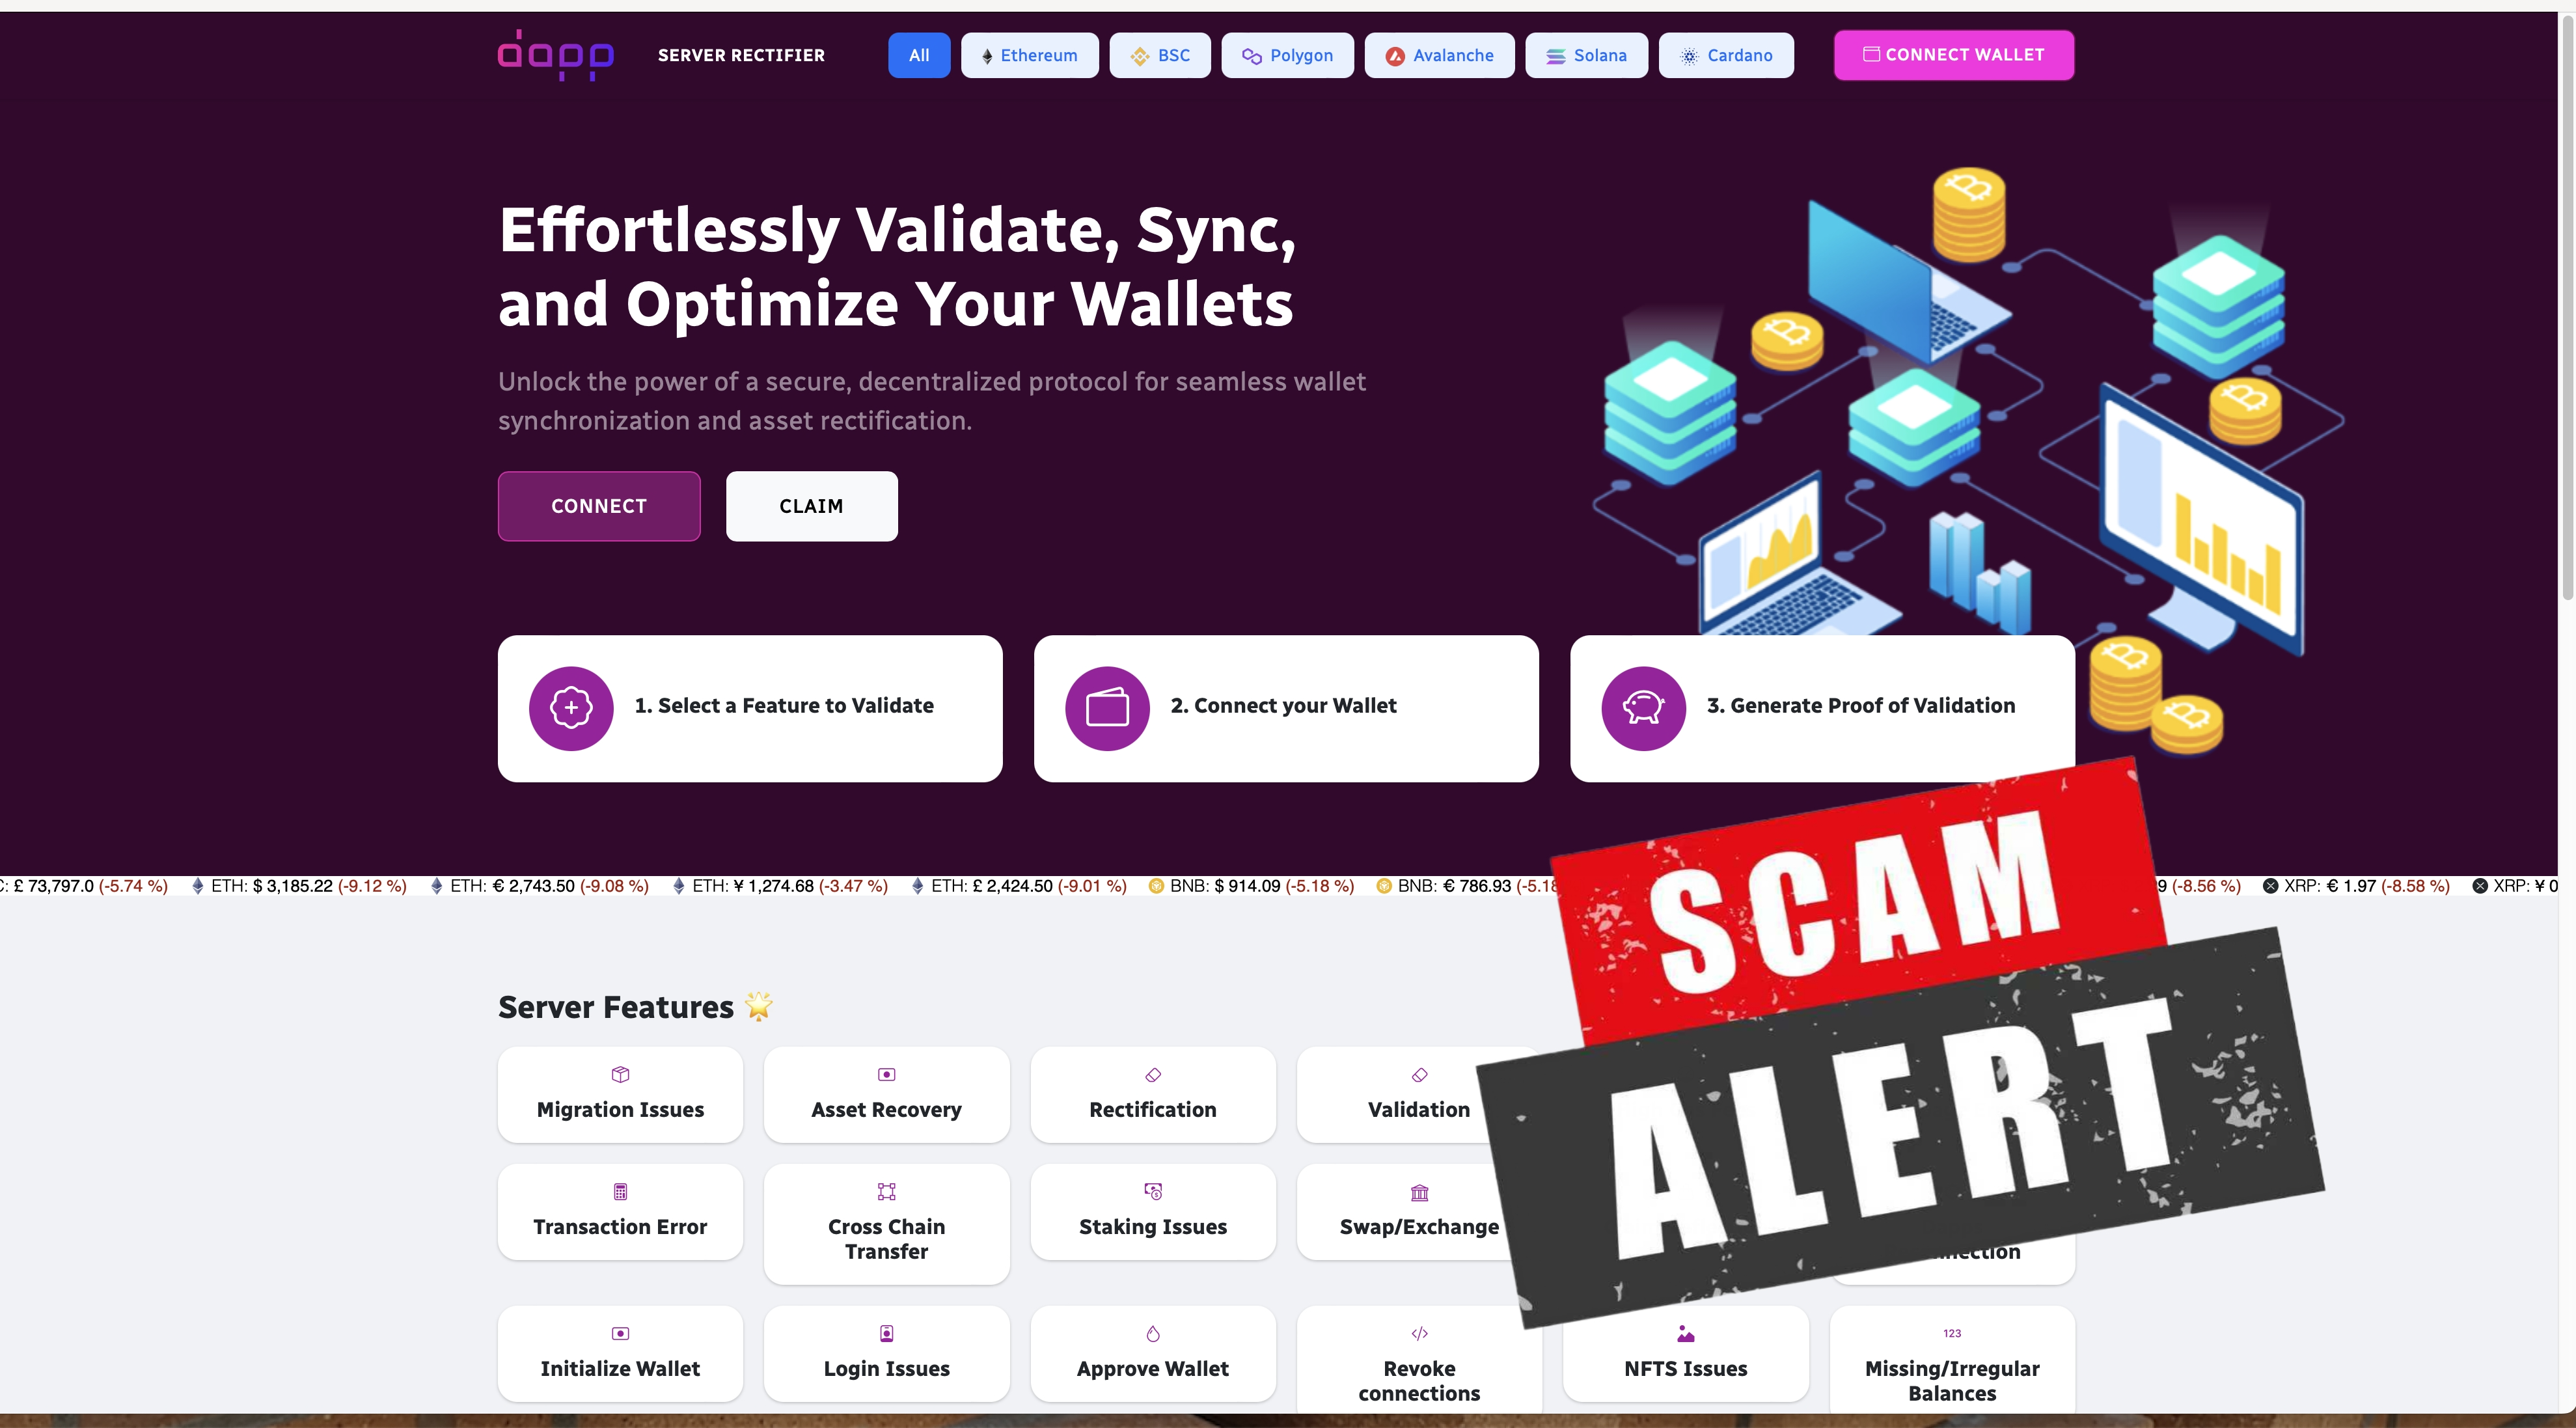
#### Bösartige dApps und Wallet Drainer
{% columns %}
{% column width="50%" %}
{% endcolumn %}
{% column width="50%" %}
{% endcolumn %}
{% endcolumns %}
**So funktioniert der Betrug:**\
Gefälschte Websites können wie echte DeFi-Plattformen, Staking-Websites, Swap-Dienste oder Airdrop-Seiten aussehen. Sobald Nutzer ihre Wallet verbinden oder eine Transaktion freigeben, kann der Betrüger die Berechtigung erhalten, Assets zu bewegen.
**So bleibst du sicher:**\
Sei bei Token-Freigaben vorsichtig. Meide unbekannte dApps und verdächtige Links. Genehmige keine Transaktionen, die du nicht vollständig verstehst.
***
#### Zero-Transfer-Angriff, Address Poisoning und Dusting-Angriff
**So funktioniert der Betrug:**\
Betrüger senden eine Transaktion mit null Wert oder eine sehr kleine Menge Krypto an deine Wallet. Dadurch kann eine Betrugsadresse in deiner Transaktionshistorie erscheinen. Sie kann einer deiner echten Adressen ähneln. Wenn du die falsche Adresse kopierst, kannst du Guthaben an den Betrüger senden.
**So bleibst du sicher:**\
Kopiere Adressen nicht aus der Transaktionshistorie, ohne sie zu prüfen. Titan-Nutzer sollten vor dem Signieren die vollständige Empfangsadresse auf dem Gerätebildschirm bestätigen. Nutzer der X Card sollten die Transaktionsdetails in der ELLIPAL App prüfen, bevor sie ihre X Card antippen.
Interagiere nicht mit unbekannten kleinen Tokens, verdächtigen NFTs oder ungewöhnlichen Transaktionen. Besuche keine Websites, die in Token-Namen, NFT-Beschreibungen oder Transaktionsnotizen angezeigt werden.
Um diese Transaktionen in der ELLIPAL App übersichtlicher zu verwalten, kannst du die Funktion **Hide small amount** verwenden. Sie blendet staubähnliche Einzahlungen aus deiner Ansicht aus.
***
#### Gefälschte Investments und Hochzins-Betrug
**So funktioniert der Betrug:**\
Betrüger versprechen garantierte Gewinne, tägliche Einnahmen, Mining-Belohnungen, Trading-Bots oder „risikofreie“ Investitionsmöglichkeiten. Sie können Nutzer auffordern, Krypto an eine vom Betrüger kontrollierte Plattform oder Wallet zu senden.
**So bleibst du sicher:**\
Sei vorsichtig bei Personen, die garantierte Renditen versprechen. ELLIPAL schützt deine privaten Schlüssel, kann aber keine Guthaben wiederherstellen, die du freiwillig an eine Betrugsadresse gesendet hast.
***
#### Betrug bei der Wallet-Erstellung per QR-Code
**So funktioniert der Betrug:**\
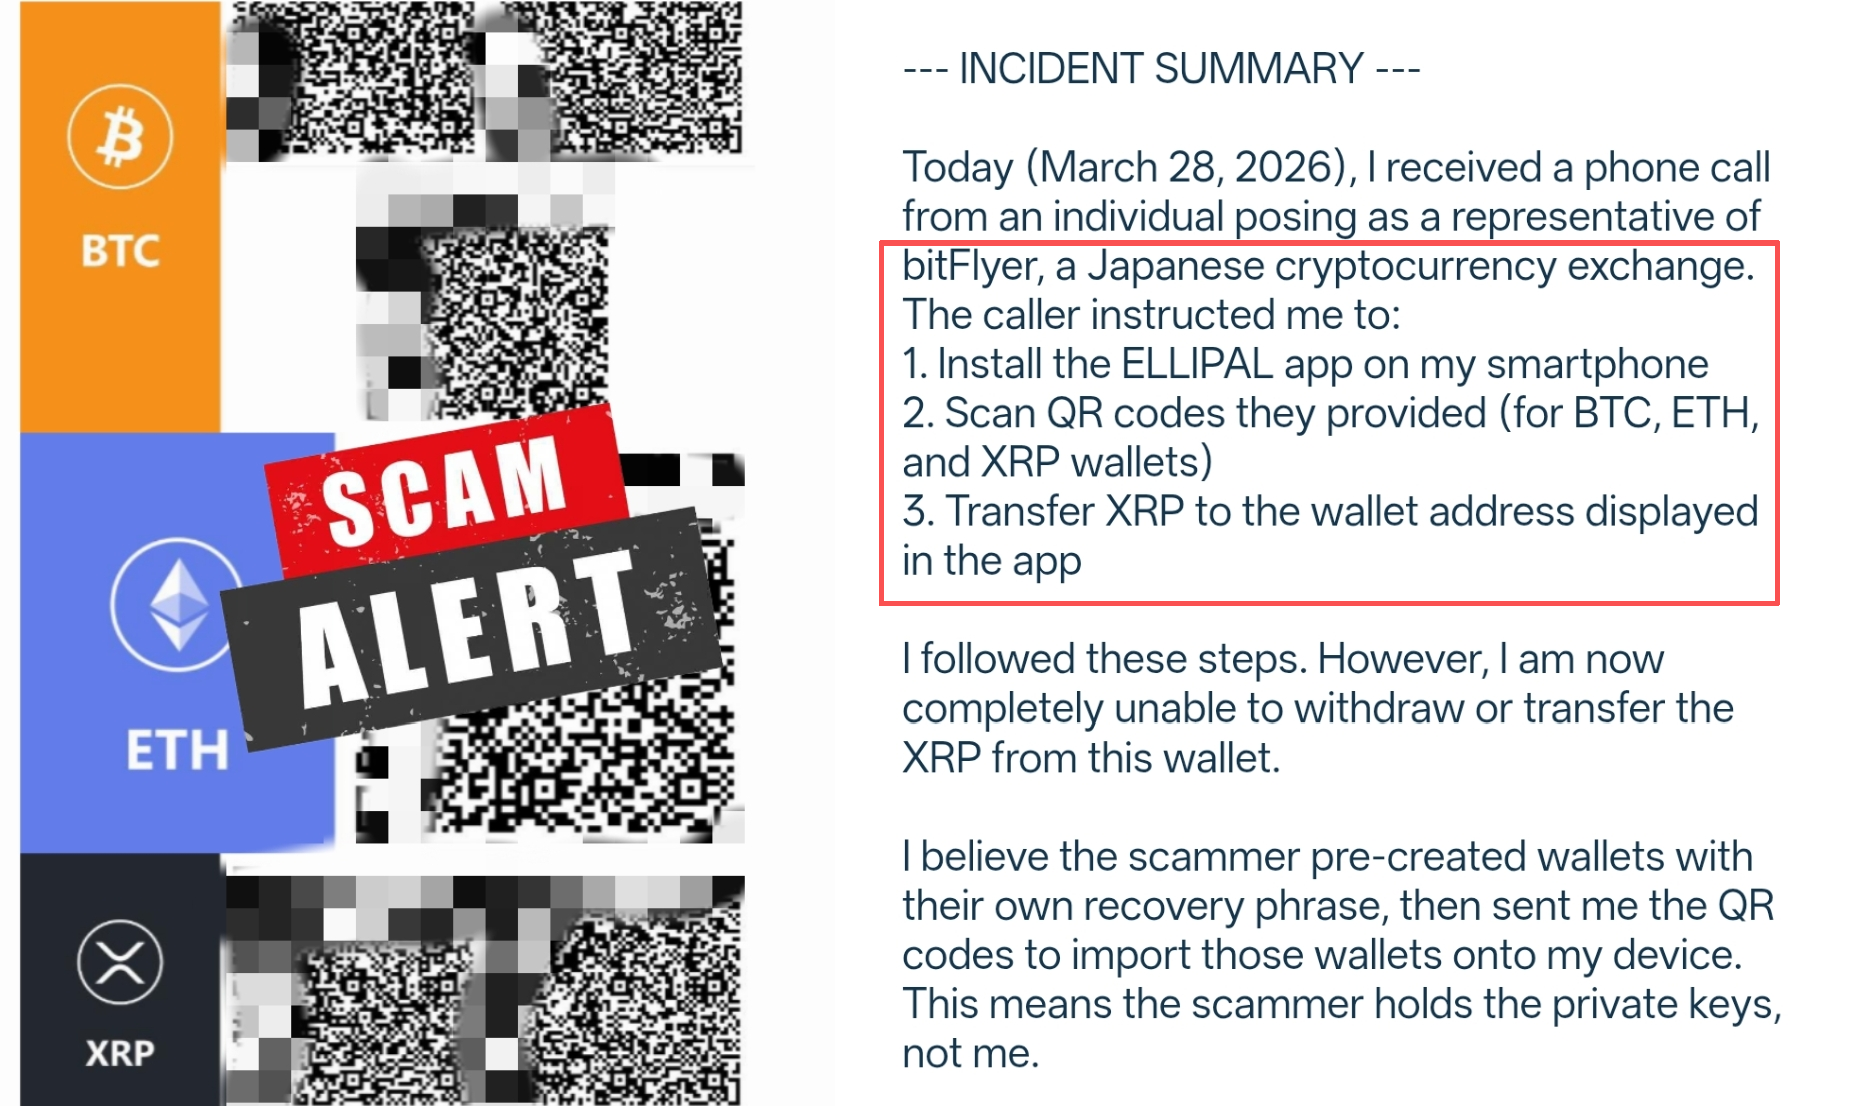
Betrüger können sich als Börse, Kundensupport oder Wallet-Dienstleister ausgeben. Sie fordern Nutzer möglicherweise auf, die ELLIPAL App zu installieren und bereitgestellte QR-Codes zu scannen, um eine Wallet zu „erstellen“, zu „verbinden“, zu „aktivieren“ oder „Guthaben zu empfangen“.
Tatsächlich können diese QR-Codes Wallets importieren, die bereits vom Betrüger erstellt wurden. Der Betrüger besitzt dann möglicherweise schon die Seed Phrase oder privaten Schlüssel dieser Wallets.
Wenn der Nutzer Guthaben an die nach dem Scannen angezeigte Wallet-Adresse überträgt, wird es an eine vom Betrüger kontrollierte Wallet gesendet. Die Wallet kann zwar in der App sichtbar sein, aber der Nutzer kontrolliert sie nicht wirklich.
**So bleibst du sicher:**\
Scanne niemals QR-Codes anderer Personen, um eine Wallet zu erstellen oder zu importieren.
Eine echte ELLIPAL Wallet muss von dir selbst direkt auf deiner ELLIPAL Hardware Wallet erstellt werden. Stelle eine Wallet nur mit deiner eigenen Seed Phrase wieder her.
ELLIPAL wird dich niemals auffordern, QR-Codes von einer anderen Person, Börse oder einem Support-Mitarbeiter zu scannen, um eine Wallet zu erstellen, zu importieren, zu aktivieren oder Guthaben zu empfangen.
Wenn dich jemand auffordert, seinen QR-Code zu scannen und danach Krypto an die in der App angezeigte Wallet-Adresse zu übertragen, handelt es sich um Betrug.
***
### Was tun, wenn du auf einen Betrug stößt?
1. Brich die Kommunikation mit dem Betrüger sofort ab.
2. Scanne keine weiteren QR-Codes und klicke auf keine Links.
3. Gib deine Seed Phrase, deinen privaten Schlüssel, PIN oder deine Passphrase nirgends ein.
4. Sichere alle Beweise, darunter:
* Transaktions-ID
* Wallet-Adresse
* Screenshots
* QR-Code-Bild
* Website-Link
* E-Mail-Adresse
* Chatverlauf
5. Melde den Fall deiner örtlichen Polizei oder Cybercrime-Behörde.
6. Wenn deine Seed Phrase, dein privater Schlüssel oder deine Passphrase offengelegt wurde, erstelle sofort eine neue Wallet und übertrage verbleibende Assets dorthin.
***
### Häufig gestellte Fragen
Kann ELLIPAL meine gestohlenen Guthaben wiederherstellen?
Nein. ELLIPAL kann gestohlene Guthaben nicht wiederherstellen.
Blockchain-Transaktionen sind nach der Bestätigung nicht umkehrbar. Da ELLIPAL eine Wallet zur Selbstverwahrung ist, hat ELLIPAL keinen Zugriff auf deine Wallet, privaten Schlüssel oder Seed Phrase. Deshalb kann ELLIPAL keine Transaktion verschieben, einfrieren, stornieren oder rückgängig machen.
Wenn deine Guthaben an einen Betrüger gesendet wurden, melde den Fall deiner örtlichen Polizei oder Cybercrime-Behörde und gib die Transaktions-ID an.
Kann ELLIPAL die Wallet des Betrügers einfrieren?
Nein. ELLIPAL kann keine Wallet-Adresse einfrieren.
Blockchain-Adressen werden durch private Schlüssel kontrolliert. ELLIPAL kontrolliert keine Nutzer-Wallets, Wallets Dritter oder Betrüger-Wallets.
Kann ELLIPAL eine Transaktion stornieren oder rückgängig machen?
Nein. Sobald eine Transaktion auf der Blockchain bestätigt ist, kann sie nicht storniert oder rückgängig gemacht werden.
Titan-Nutzer sollten vor dem Signieren einer Transaktion die Empfangsadresse, den Betrag, das Netzwerk und die Transaktionsdetails auf dem Gerätebildschirm sorgfältig prüfen. Nutzer der X Card sollten die Transaktionsdetails in der ELLIPAL App prüfen, bevor sie ihre X Card antippen.
Kann ELLIPAL den Betrüger verfolgen?
ELLIPAL kann den Eigentümer einer Blockchain-Adresse nicht direkt identifizieren.
Blockchain-Transaktionen sind jedoch öffentlich. Du kannst die Transaktions-ID und Wallet-Adresse sichern und sie dann der örtlichen Polizei, Cybercrime-Behörden oder der beteiligten Börse vorlegen, falls die Guthaben an eine Börsenadresse gesendet wurden.
Was soll ich tun, wenn ich meine Seed Phrase weitergegeben habe?
Wenn du deine Seed Phrase, deinen privaten Schlüssel oder deine Passphrase weitergegeben hast, ist deine Wallet nicht mehr sicher.
Du solltest:
1. Eine neue Wallet auf deiner eigenen ELLIPAL Hardware Wallet erstellen.
2. Die neue Seed Phrase sicher sichern.
3. Verbleibende Assets so schnell wie möglich aus der alten Wallet in die neue Wallet übertragen.
4. Die offengelegte Wallet dauerhaft nicht mehr verwenden.
Verwende eine geleakte Seed Phrase nicht erneut.
Was ist die wichtigste Sicherheitsregel?
Teile deine Seed Phrase, deinen privaten Schlüssel, PIN oder deine Passphrase niemals mit anderen.
Gib diese Daten niemals auf einer Website, in einer App, einem Online-Formular, einer Nachricht in sozialen Medien oder einem Kundenservice-Chat ein.